




















GoDaddyにデータ侵害、最大120万人のWordPressホスティングユーザーの個人情報が漏えい
米大手ドメイン登録事業者GoDaddyは11月22日(現地時間)、顧客である米ブログサービスWordPressのホスティングシステムにデータ侵害があり、最大120万人分の顧客データが流出した可能性があると米証券取引委員会(SEC)への提出書類で明らかにした。
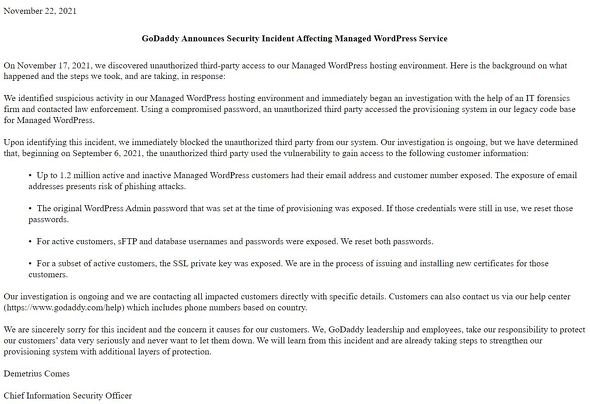 SEC提出文書
現在まだ調査中で、影響を受けるすべてのユーザーに直接連絡している。ユーザーは、Webサイトに掲載されている電話番号から問い合わせできる。
 GoDaddyの日本サイト
侵害されたのは9月6日以降、侵害を発見したのは11月17日。手口は、侵害されたWordPressのパスワードを使ってWordPressのレガシーコードベースのプロビジョニングシステムにアクセスするというもの。発見してすぐに攻撃者をロックアウトしたとしている。
アクセスされたと確認した顧客情報は以下の通り。
- 最大120万人のManaged WordPressユーザーのメールアドレスと顧客番号
- WorPressの管理者パスワード
- アクティブなユーザーの場合、sFTPクレデンシャルとデータベースのユーザー名とパスワード
- アクティブなユーザーのSSL秘密鍵
GoDaddyはWordPressのパスワードと秘密鍵をリセットし、新しいSSL証明書を発行している。
【更新履歴:2021年11月23日午前10時10分 WordPressのホスティングサービスへの侵害であることが明確になるようタイトルと本文の一部を修正しました。】
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR