




















「見えないWeb攻撃」──情報漏えい対策の盲点
主戦場はWebブラウザ 忍び寄る「見えないクライアントサイド攻撃」の実態(2/2 ページ)
主戦場はWebブラウザ内部、PCに潜むマルウェアにも注意
クライアントサイド攻撃のようなブラウザを悪用する攻撃には、サーバからスクリプトを挿入する以外の手法も存在する。次に挙げる2つの例は、アカマイ・テクノロジーズの検知システム(図中でPIMと表記)が、日本のサイトで捉えた攻撃だ。
1つ目の攻撃は、ECサイトにアクセス中のブラウザ内で検知した。PCに侵入済みのマルウェアが、利用中のブラウザを通して攻撃者のサーバと通信を試みていた。マルウェアが追加の命令や更新コードを受け取ろうとしていたと考えられる。
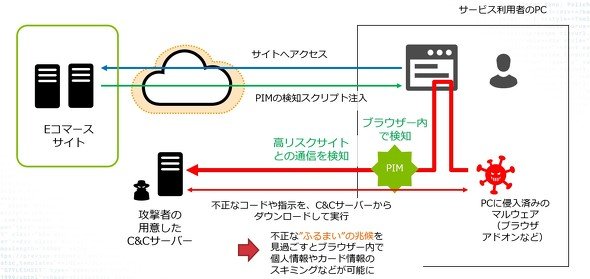 PC内のマルウェアがWebブラウザを悪用
2つ目は、金融サービスのオンライン振り込み時に、ブラウザ内部で送金先や送金金額を書き換えて口座の資金を盗む「マン・イン・ザ・ブラウザ」(MITB)という攻撃の一種だ。このケースでもPC内に潜伏していたマルウェアが、ブラウザを通して、外部と通信を試みたところを検知した。
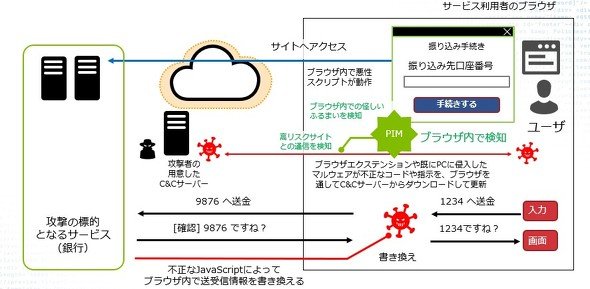 金融機関へのマン・イン・ザ・ブラウザ攻撃
海外のサイトでは、日本とは異なる攻撃手法も確認した。ユーザー自身が意図してインストールしたブラウザ拡張機能が、ユーザーが閲覧する全てのページに悪性のスクリプトを挿入し、認証情報やクレジットカード情報などを窃取しようとするものだ。
これらの例に共通するのは、PCに潜むマルウェアがブラウザを悪用する点だ。考えられる理由としては、攻撃者が狙う情報がブラウザ上で扱われていることに加え、マルウェアが直接OS上で外部サーバとの通信を始めるとアンチウイルスソフトに阻止されることから、ブラウザとのプログラム間通信を使い、検知を免れようとしているのだろう。
こういった攻撃の場合、守る側はサーバサイドのセキュリティ対策だけでなく、クライアントサイドのセキュリティ対策まで理解する必要がある。とはいえ、ブラウザ内部のセキュリティ機構の仕組みや、それらの限界、ブラウザ内データ分離の実装の違いまで理解しているセキュリティ管理者は多くない。
主戦場となっているブラウザ内で起きている攻防を認知するには、まずブラウザの備えるセキュリティ対策の仕組みと弱点をあらためて学ぶ必要があるだろう。この他にも、サイトのセキュリティ管理者が陥りがちな誤解はいくつかある。
セキュリティ管理者が陥りやすい誤解
まずは「自サイトの改ざん防止はWAF(Web Application Firewall)を設置すれば万全」という誤解だ。WAFは改ざんを防止する有効な対策の一つだが、Webアプリケーション設定上の不備や、CMSの不正ログインによる書き換えなどは、原理的に防げない。
いまも多くのサイトで対策が続く「Apache Log4j」のLog4Shell脆弱性などのゼロデイ脆弱性を突く攻撃も、単純なWAFだけでは防ぎ切るのが難しい攻撃だ。実際、国内のWebスキミング被害に遭ったサイトの改ざんには、これらの手法が用いられたケースも多い。
もう一つは「決済に関するページには未検証のスクリプトが入っていないから大丈夫」といった思い込みだ。アカマイでは、Webサイトのホームページなどに悪性のスクリプトを挿入したあと、いったんは潜伏させ、利用者のブラウザ上で決済フォームが表示されたときに動作させるWebスキミング攻撃を多数発見している。
かといって、サイト内の全てのページに潜伏型のスクリプトが含まれていないかの検証は難しい。しかし、ブラウザ内でスクリプトが実際動き出したときに検知する仕組みなら、攻撃を阻止できる。
忍び寄るクライアントサイド攻撃の脅威
私たちが毎日利用するブラウザは、さまざまな意図を持った攻撃に狙われている。サイトの利用者がその微かな動きを察知することは難しいが、例えばインストールしたブラウザ拡張機能がいつの間にかリスクとなる可能性は認識しておくべきだろう。
一方のサイト側では、Log4Shellのような危険性の高いゼロデイ脆弱性が公表された後に続くクライアントサイド攻撃の可能性を考慮し、多層防御の備えが十分か、いま一度確認しておくべきだろう。
幸い、国内でもこうした危機意識を高く持っているWebサイトの中には、ブラウザ内の「ふるまい検知」によるクライアントサイド攻撃対策を進めているところもある。次に忍び寄る脅威に目を凝らすか、否か。図らずも多くのWebサイトが、その分岐点に立っているのではないだろうか。
Copyright © ITmedia, Inc. All Rights Reserved.


「見えないWeb攻撃」──情報漏えい対策の盲点
さまざまなWebサービスが、巧妙に隠された「見えないWeb攻撃」に狙われている。個人情報漏えいや犯罪行為を引き起こしている攻撃の実態を、独自のデータを交えて分析する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
auメールで朝から障害 全国で利用しづらい状況に
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
Apple、M6搭載の14インチ「MacBook Pro」発表 AI性能向上、33万9800円から
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR