




















交通事業者かたるフィッシングメール相次ぐ えきねっと、モバイルSuica、JR西の成り済ましに注意
交通事業者をかたるフィッシング詐欺が相次いでいる。JR東日本の指定券予約サービス「えきねっと」やモバイルSuica、JR西日本をかたる事例が確認されているとして、フィッシング対策協議会は3月に、3度にわたって注意を呼び掛けた。
えきねっとをかたるメールでは、「【重要】えきねっとアカウントの自動退会処理について」などの件名で、利用を継続するならログインをするようにと、文中のURLへ誘導している。JR東日本は「3月9日以降、『自動退会について事前にお知らせするメール』の配信を停止しており、同日以降に届くメールは全て偽物」と説明している。
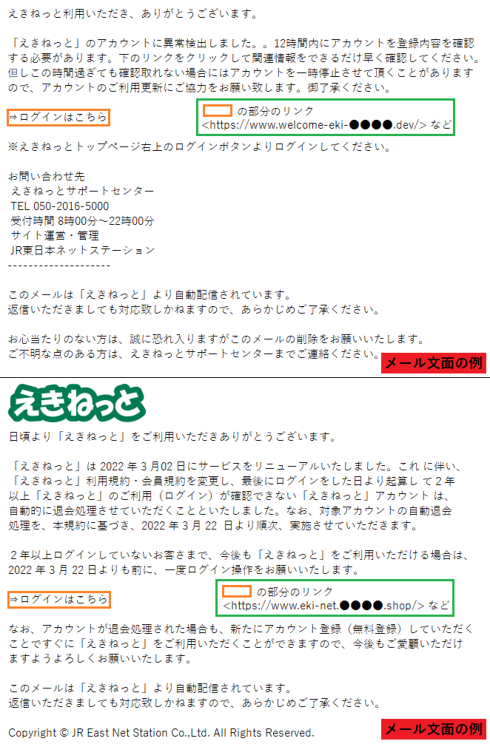 えきねっとをかたるメールの文面(フィッシング対策協議会の公式Webサイトから引用)
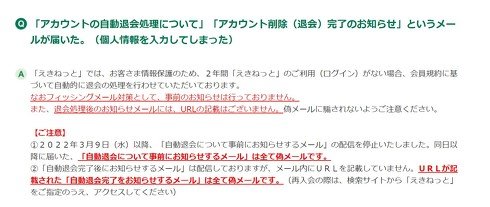 えきねっとの公式Webサイトから引用
モバイルSuicaをかたるものも出現している。「【Suica】オートチャージが無効になる、使用を中止する。」などの件名で、Suicaの支払い方法を更新するよう催促している。JR東日本はモバイルSuicaの公式Webサイトで「不審なメールと当社は一切関係がない」と説明している。
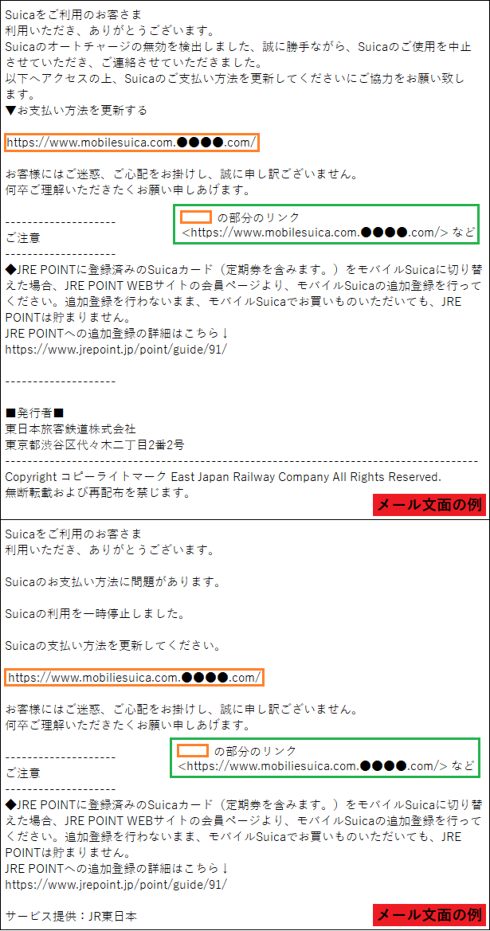 モバイルSuicaをかたるメールの文面(フィッシング対策協議会の公式Webサイトから引用)
JR西日本をかたるメールでは、同社提供の会員サービス「Club J-WEST」を件名に使っているという。「不正決済を防止するためアカウントの利用を制限した」などと説明し、制限解除を促す内容になっている。同社は「そのようなメールは送っていない」と注意喚起している。
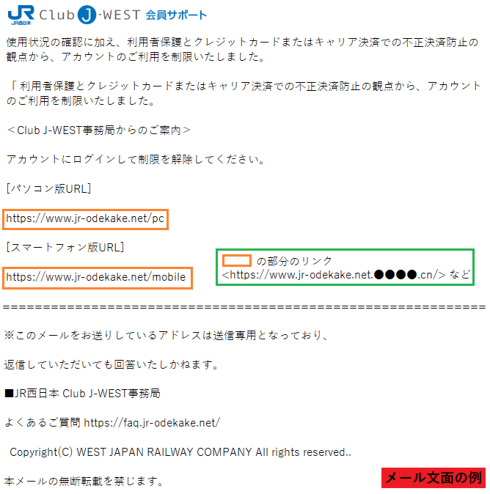 Club J-WESTをかたるメールの文面(フィッシング対策協議会の公式Webサイトから引用)
22年1~2月にかけて、フィッシング対策協議会が公表したフィッシング報告は、全6件でUber EatsやNTTドコモ、Yahoo!Japanなどをかたるメールがあったという。25日現在、3月のフィッシング報告は全5件で、そのうち3件はJR東日本とJR西日本をかたっている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR