




















学生の顔写真や評価など、個人情報約5800人分漏えいの可能性でエイチームが謝罪 「リンクを知っている全員が閲覧可能」状態に
エイチームは5月16日、新卒採用イベントに参加した人などの個人情報5857人分が、外部から閲覧可能になっていたと発表した。最長で6年以上前から閲覧が可能な状態だったという。原因は米Googleの個人向けクラウドサービス利用時の設定ミス。同日時点では閲覧可能だった情報の不正利用は確認していないという。設定もすでに修正済み。
閲覧可能だった情報の内訳は、(1)2018年3月、19年3月、20年3月、21年3月に卒業する学生を対象とした採用イベントやインターンシップに参加した人の氏名や学校名、顔写真、電話番号、評価など4588人分、(2)これらのイベントなどに参加したグループ社員の氏名、顔写真、所属部署など161人分、(3)16年から17年にかけて開催した中途採用イベントに参加した人の氏名、メールアドレス、職業、電話番号など30人分、(4)17年8月から21年10月にかけてエイチームのオフィスに訪れ、面接などの交通費を受け取った人の氏名や口座番号1078人分。
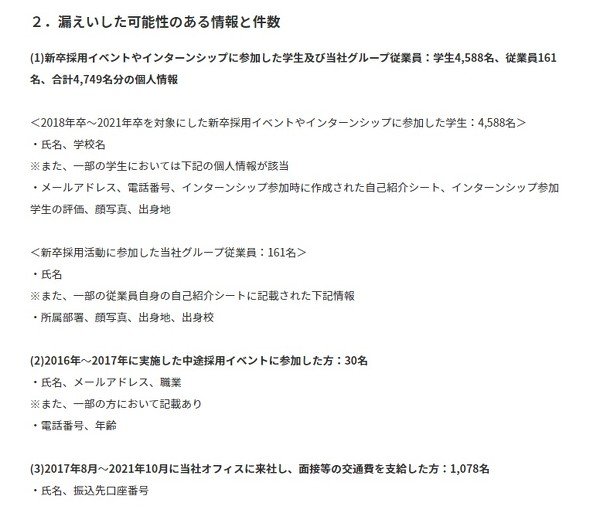 漏えいした可能性がある情報の詳細(公式サイトから抜粋)
(1)と(2)に関しては17年4月から22年4月21日にかけて、(3)については16年4月から22年5月11日にかけて、(4)については16年4月から22年5月10日にかけて閲覧可能な状態だった。Googleの個人向けクラウドサービスで作成・管理していたファイルの公開設定が「このリンクを知っているインターネット上の全員が閲覧できます」になっていたという。
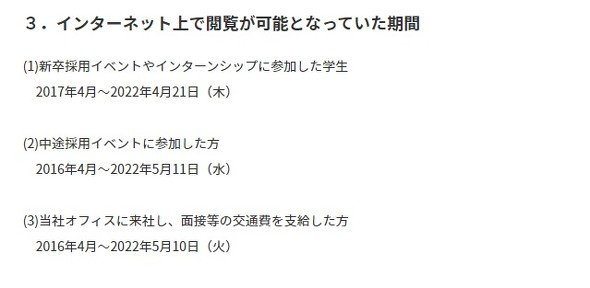 閲覧可能だった期間の詳細(公式サイトから抜粋)
22年4月7日の午前10時ごろ、監査役に個人情報漏えいの可能性を伝えられたことから発覚。社内で調査した結果、設定ミスを発見した。現在は設定を変更済みで、社外からは閲覧できない状態という。
個人情報保護員会には報告済み。エイチームは再発防止策として、クラウドサービスを使って管理・共有しているファイルのアクセス権限を見直す方針。Googleのクラウドサービスについては、個人向けアカウントで作成したファイルの業務利用を禁止。同社が契約する法人向けサービス「Google WorkSpace」のアカウントで作成したファイルのみ、業務で利用可能にする。
「今回の事態を重く受け止め、今後このような事態が発生しないよう、再発防止に向けて個人情報の管理強化・徹底に努め、信頼回復に全力を尽くしてまいります。この度は、多大なるご迷惑とご心配をおかけいたしますこと、心より深くおわび申し上げます」(エイチーム)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR