




















Innovative Tech
PINコードをタップする際の“振動”で個人認証を強化 のぞき見などに対策
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
韓国のChung-Ang Universityによる研究チームが開発した「Your Tapstroke Tells Who You Are: Authenticating Smartphone Users with Tapstroke-driven Vibrations」は、PIN(Personal Identification Number)コードやパスコードなどの個人認証を強化する、スマートフォン向け多要素ユーザー認証システムだ。
指のタップで入力する際に発生する振動を組み合わせることで、番号が分かっていても本人の指でないと認証しないようにした。指の形状や大きさは人によって違うことを利用している。
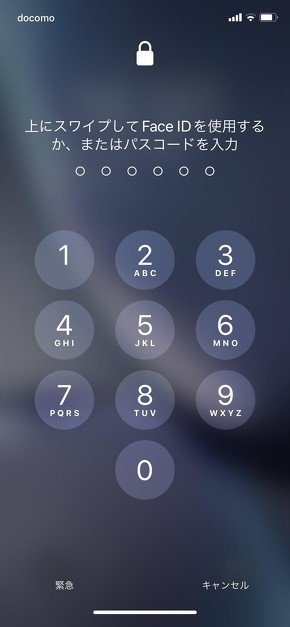 iPhoneのパスコード入力画面
PINコードやパスコードなどの事前定義された認証システムは、安定して迅速に解除できるためユーザーにとって使いやすい。だがショルダーサーフィン(後ろに立ちのぞき見る攻撃)やスマッジアタック(画面上の汚れから予測する攻撃)に対して脆弱である。
もう1つの認証システムは、各ユーザー固有のバイオメトリクス機能(虹彩、指紋、顔認証など)を活用したものだ。しかしこれらの認証システムは、安定性がなく解除できないときもありユーザーを不快にする。
今回は、ユーザーに追加の動作を要求することなくPINコードやパスコードのセキュリティを強化する手法「TapAuth」を提案する。TapAuthは、スマートフォンのタッチスクリーンをタップした際に発生する振動を利用する。
この振動はユーザーによって指の形や大きさが違うため、ユーザーごとに異なる特徴を持つ。TapAuthでは、まずPINコードの入力を求め、タップ入力による振動を感知してモーションデータとオーディオデータを収集し、認証を行う。
TapAuthは、タップモーションとタップ音の低周波スペクトルとMFCC(Mel-Frequency Cepstral Coefficients)を組み合わせて特徴量を抽出する。そして、入力されたPINコードが有効であり、抽出された特徴量が正規ユーザーのものと一致する場合に、スマートフォンへのアクセスを許可する。
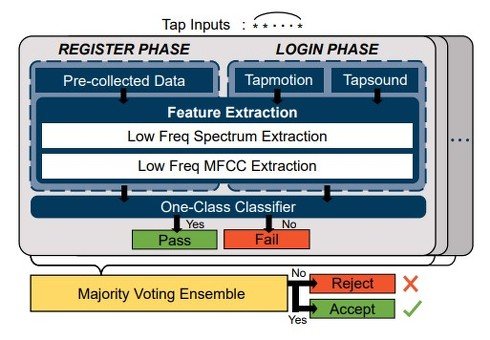 TapAuthのアーキテクチャ
つまりTapAuthは、生体情報の特徴を利用してPIN方式の安全性を向上させながら、ユーザビリティを損なわない多要素認証システムとなる。また、市販のほとんどのスマートフォンが内蔵しているモーションセンサーとオーディオセンサー(加速度センサーやマイクなど)のみを使用するため、どのようなスマートフォンにも採用することが可能だ。
TapAuthの性能を検証するために、PINコードを事前に知っている任意の攻撃者と仮定して参加者20人を対象に実験を行った。その結果、平均97.0%という高いTAR(True Acceptance Rate)と平均3.1%という低いFAR(False Acceptance Rate)を達成できた。
このように、TapAuthはPINコード入力時のタップモーションやタップ音を収集し、認証特徴量として利用するだけで、PINコードが漏えいした場合でも高い安全性を確保できることが確認された。
Source and Image Credits: Junhyub Lee, Insu Kim, Jeongwoo Heo, and Hyosu Kim. 2022. Your tapstroke tells who you are: authenticating smartphone users with tapstroke-driven vibrations. In Proceedings of the 20th Annual International Conference on Mobile Systems, Applications and Services (MobiSys ’22). Association for Computing Machinery, New York, NY, USA, 559-560. https://doi.org/10.1145/3498361.3538783
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR