




















Innovative Tech
“まだ作成していないユーザーアカウント”を先回りして乗っ取る攻撃 米Microsoftなどが指摘
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
セキュリティ研究者Avinash Sudhodananさんと米Microsoft Security Response Centerの研究者が発表した「Pre-hijacked accounts: An Empirical Study of Security Failures in User Account Creation on the Web」は、まだ作成していないWebサービスのアカウントを乗っ取る攻撃をテストし脆弱性を示した論文だ。
具体的に5種類の攻撃を提案し75のWebサイトで試したところ、35のサイトで乗っ取りに成功したという。その中には、ZoomやInstagram、Dropbox、LinkedInなどが含まれた。
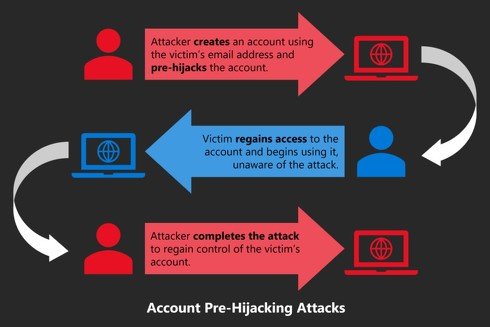 赤色が攻撃者で青色が被害者。被害者が新規アカウントを開設する前に、すでに攻撃者がトラップを仕込んでいる
「Googleでログイン」「Twitterでログイン」「Facebookでログイン」などをWebサービスやアプリケーションの認証時に使った経験がある人も多いだろう。このような認証方法を「シングルサインオン」(SSO)と呼び、1度ユーザー認証を行うとログイン時にひもづくシステムやWebサービス、アプリケーションを追加認証なしで利用できる。ユーザーの負担を軽減し体験を向上させることから多くのサービスで導入されている。
今回はこのSSOを逆手に取った攻撃を行う。前提条件として、攻撃者が被害者のメールアドレスを取得していること、狙うサービスがメールアドレスの確認をしないでアカウント作成できることを必要とする。
後者のメールアドレスを確認しないというのは、ユーザー体験を向上させるためにサービス側がメールアドレスを確認しない(もしくは後回しにする)ことを指す。例えば、メールアドレスとパスワードを入力して新規アカウントを作成するケースで、本人以外のアドレスでも取得できる場合や、認証のためにそのアドレスに確認メールを送るがユーザーが確認ボタンを押さなくてもサービスを使える場合がそれにあたる。
5種類の攻撃方法
上記前提条件を基にした5種類の攻撃方法を解説する。
Classic-Federated Merge Attack
攻撃者が被害者のメールアドレスを使い、先回りしてサービスのアカウントを作成しておく。被害者が「Googleでログイン」などでそのサービスにログインした場合にアドレスが統合されるため乗っ取りが成功する。攻撃者が設定したパスワードでログインできる。
Unexpired Session Identifier Attack
こちらも被害者のメールアドレスで先回りしてアカウントを作成しておき、定期的に訪問しログイン状態を維持する。この状態で被害者が同じアドレスで新規登録しようとすると「このメールアドレスは既に登録されています」と表示されるため、ログイン画面からパスワードのリセットをかける。リセットしても攻撃者がログインしていたセッションは切れないため、乗っ取りに成功する。
Trojan Identifier Attack
こちらも先回りして被害者のメールアドレスでアカウントを作成しておき、そのアカウントと攻撃者のIdP(Identify Provider)アカウントをひもづける。この状態で被害者が同じアドレスで新規登録しようとすると「このメールアドレスは既に登録されています。」と表示されるため、ログイン画面からパスワードのリセットをかける。 攻撃者のIdPアカウントでもログインできるため、乗っ取りに成功する。
Unexpired Email Change Attack
先回りして被害者のメールアドレスでアカウントを作成した後に、攻撃者のメールアドレスに変更するようサービスに申請する。この状態で被害者が同じアドレスで新規登録しようとすると「このメールアドレスは既に登録されています」と表示されるため、ログイン画面からパスワードのリセットをかける。
攻撃者には先ほどのメールアドレス変更の確認メールが届いているため、その変更を確定する。これで攻撃者のメールアドレスでログインできるようになるため乗っ取りに成功する。
Non-Verifying IdP Attack
メールアドレスの所有者を確認しないIdP(クラウドサービスなどにアクセスするユーザーの認証情報を保存、管理するもの)で被害者のメールアドレスを使ってアカウントを作成しておく。被害者がメールアドレスでアカウントを新規登録すると、IdPのアドレスが統合されるため乗っ取りに成功する。
この5種類の攻撃を有名な75サイトで試したところ、35サイトが1種類以上の攻撃を防ぐことができなかったという。防げなかったサイトには、ZoomやInstagram、Dropbox、LinkedInなどが含まれた。
Source and Image Credits: Sudhodanan, Avinash, and Andrew Paverd. “Pre-hijacked accounts: An Empirical Study of Security Failures in User Account Creation on the Web.”
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
たばこ休憩なき時代の“一服”をどう取るか 温熱と“聞こえない音”で休む、JT子会社のアイマスクを試す
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR