




















Innovative Tech
北朝鮮ハッカー集団によるGmailを盗み見るサイバー攻撃、Chrome拡張機能を活用
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
米セキュリティ会社Volexityは、北朝鮮政府がスポンサーのハッカー集団「SharpTongue」が手掛ける新たなハッキング方法に関する情報を発表した。「SHARPEXT」と呼ぶ今回のマルウェアは、ブラウザの拡張機能を用いてGmailやAOLメールの内容を盗み取る攻撃を行う。
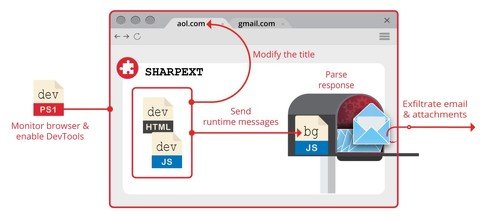 SHARPEXTのワークフロー
実はこのマルウェアは新しいものではなく、発見時の2021年9月には攻撃が始まっており、継続的な改善によりすでにバージョン3.0までアップデートしている。最初はGoogle Chromeだけだったが、最新バージョンではChromeに加え、Microsoft Edge、Naver Whaleの3つのブラウザへの攻撃をサポートしている。どれもChromiumベースだ。
攻撃者はSHARPEXTを展開する前に、感染したコンピュータから拡張機能をインストールするために必要なファイル(ブラウザのresources.pakファイルのコピー、ユーザーSIDの値、ユーザーのシステムにあるオリジナルのPreferencesとSecure Preferencesのファイル)を抽出する。ブラウザのセキュリティを回避するためにこれらを事前に取得する。
収集したファイルを使用し、展開時にブラウザが受け入れる新しいSecure PreferencesとPreferencesファイルを作成する。変更されたPreferencesファイルが配置されると、ブラウザは自動的にフォルダにある悪意のある拡張機能をロードする。
SHARPEXTはPowerShellスクリプトでDevToolsの有効化を行い、被害者のブラウザに関連するプロセスを無限ループでチェックする。このPowerShellスクリプトは、DevToolsや被害者に警告を発するウィンドウを非表示にするため、被害者が攻撃に対して気が付きにくくしている点で巧妙である。
悪意あるブラウザ拡張機能がインストールされると、GmailデータやAOLデータをリモートサーバにアップロードするなどのリクエストが可能となる。その際には、盗んだデータの重複を防ぐために、無視するメールアドレスリストの作成機能、すでに盗んだメールアドレスリストの作成機能、監視対象タブの一覧作成機能などのオプションが含まれる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR