




















Twilioフィッシング攻撃はOktaになりすました大規模キャンペーンの一環──Group-IB報告
米Twilioが8月7日(現地時間)に報告した「高度なソーシャルエンジニアリング攻撃」は、130以上の組織を攻撃した大規模なフィッシングキャペーンの一環だったと、シンガポールに拠点を置くセキュリティ企業Group-IBが25日に公式ブログで報告した。
この大規模フィッシング攻撃では、米カリフォルニア州サンフランシスコに拠点を置くIDプロバイダーOktaのログインページになりすましたページが使われているため、Group-IBはこのフィッシングキャンペーンを「Oktapus」と名付けた。
攻撃者は、なりすましたログインページを使って130以上の組織の9931件のログイン資格情報を盗み、そのデータを使ってVPNやリモートアクセス端末を介して企業のネットワークにアクセスしたという。キャンペーンは遅くとも2022年3月には始まったとしている。
攻撃者はまず入手(入手方法は不明)した電話番号にOktaのログインページにアクセスするよう偽ログインページへのリンク付きのSMSを送りつける。
リンク先のフィッシングページは標的となった企業の従業員が毎日使っているポータルに似せてあり、気づかずにOktaのIDクレデンシャルと2要素認証(2FA)コードを入力させるようになっている。
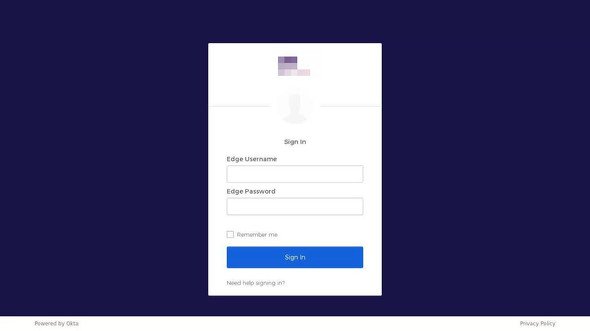 Oktaの認証ページに似せたフィッシングページの例(画像:Group-IB)
攻撃者はここで入手したデータを使って企業のVPNや顧客サポートシステムにアクセスして顧客データを盗み、Signal Messengerが報告したように、さらなるサプライチェーン攻撃のために悪用した。
標的となった組織の大半は米国拠点だった。Twilio、Cloudflare、AT&T、Verizon Wireless、T-Mobile、Epic Games、Twitter、Slack、Microsoft、Best Buy、CoinBaseなどが含まれる。
Group-IBは攻撃者についてより詳しい情報をつかんでおり、詳細を国際的な法執行機関と共有したとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
【復旧】auで大規模障害 全国で通話・データ通信しづらい状態 緊急通報にも影響
-
2
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
【復旧】auで通信障害 全国の5G SA契約者の一部で
-
7
KDDI、東日本エリアで一時通信障害 ドコモ・ソフトバンクに続き連日で発生
-
8
auメールで朝から障害 全国で利用しづらい状況に
-
9
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR