




















Innovative Tech
他人のスマホとBluetooth接続するサイバー攻撃 権限変更で端末乗っ取り 中国と米国チームが発表
Innovative Tech:
このコーナーでは、テクノロジーの最新研究を紹介するWebメディア「Seamless」を主宰する山下裕毅氏が執筆。新規性の高い科学論文を山下氏がピックアップし、解説する。
中国科学技術大学と米カンザス大学に所属する研究者らが発表した論文「Blacktooth: Breaking through the Defense of Bluetooth in Silence」は、他人のBluetooth対応機器と接続し乗っ取るサイバー攻撃を提案した研究報告だ。
Bluetooth仕様の一連の脆弱性を利用し、Bluetooth周辺機器になりすまし、被害機器(スマートフォンやPCなど)との接続を確立し、プロファイルを変更することで権限を昇格する。これにより、被害機器に対して悪意のあるコマンドを入力したり、デバイスの機密情報を抜き取ったりなどが可能となる。また、接続の際に被害者に気が付かれない点も脅威となる。
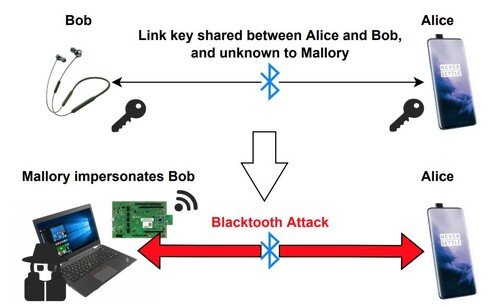 Bluetoothを介して他人のスマートフォンを乗っ取る
Bluetooth機器は、ペアリングによって確立した安全な通信路を通じて、キーボード/マウス入力、音声、ファイルなどのコマンドやデータを交換する。そのため、暗号化や認証、認可などのセキュリティ機構を開発し、規格に採用している。
今回は、イヤフォンやマウスなどとペアリングするBluetoothを用い、スマートフォンやPCなどの重要機器に無断で接続する攻撃「Blacktooth」を提案する。
一連の攻撃は次のように行う。(1)攻撃者はBluetoothアドレスを被害機器と接続していた周辺Bluetooth機器(例えば、ワイヤレスイヤフォンやマウスなど)のBluetoothアドレスに変更し、なりすますことで機器の所有者に確認を求めることなく被害機器との接続を確立する。
ここで2つのBluetoothデバイス間のペアリングに関して簡単に説明する。まず、マスター(親、例えばスマートフォン)かスレーブ(子、例えばイヤフォン)のどちらかに分かれており、スレーブが接続を求め、マスターがそれを受け取って接続要求を送り、スレーブが完了すると接続となる。
このようにマスターに強い権限が与えられている。Bluetoothの仕様では、マスターは「接続を開始するデバイス」として定義されているが、実はこの定義は脆弱性であり、任意のBluetooth BR/EDRデバイスは、その機能や以前の役割に関係なく、接続を開始してマスターになることができるという。
例えば、通常はスレーブ機器であるBluetoothイヤフォンもマスターの役割を担い、積極的にスマートフォンとの接続を開始できるのである。ピコネットの構築後、デバイスはマスターとスレーブの役割を切り替えることができるわけだ。
次に、(2)この脆弱性を利用して、マスターとスレーブを切り替え、なりすましデバイス(攻撃者)をマスターにする。(3)被害機器に短い暗号鍵(リンクキー)を使用させ、そのキーをBluetoothさせることによって暗号化を解除する。(4)Bluetoothプロファイルを切り替えることで権限を昇格させ、被害機器から機密情報を取得したり、任意のコマンドを注入したりする。
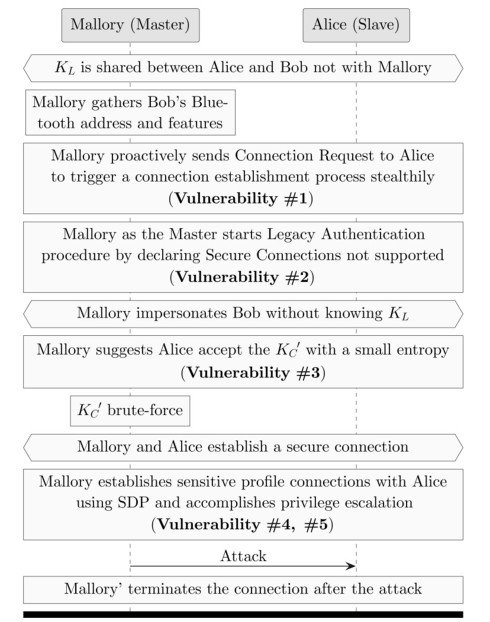 Blacktoothの攻撃プロセス
この攻撃では、攻撃者は、なりすましデバイスと被害機器が接続しているときに存在する必要はなく、なりすましデバイスと被害機器間の以前の通信を観察する必要もなく、接続のリンクキーも知る必要もない。
さらに、攻撃プロセス全体を通じて、被害機器に通知やプロンプトダイアログが表示されず、攻撃を開始するためにユーザーの確認が必要ないなど完全にステルス性を持っているのが特徴である。
提案する攻撃の有効性と実用性を実証するため、メーカーやOSが異なる21種類のBluetoothデバイス(Apple、Google、Samsung、Lenovo、HUAWEI、HONOR、OnePlus、OPPO、Xiaomiなど)と、全ての主要なBluetoothバージョンに対して評価を行った。その結果、今回提案した攻撃は、全ての被害機器で成功すると分かった。
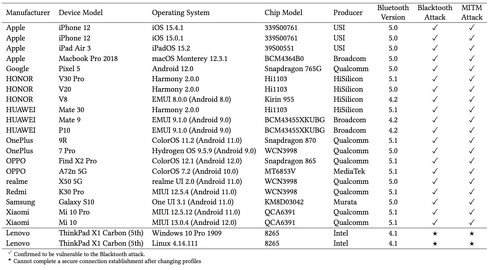 Blacktooth攻撃評価結果
Source and Image Credits: Mingrui Ai, Kaiping Xue, Bo Luo, Lutong Chen, Nenghai Yu, Qibin Sun, and Feng Wu. 2022. Blacktooth: Breaking through the Defense of Bluetooth in Silence. In Proceedings of the 2022 ACM SIGSAC Conference on Computer and Communications Security (CCS ’22). Association for Computing Machinery, New York, NY, USA, 55-68. https://doi.org/10.1145/3548606.3560668
Copyright © ITmedia, Inc. All Rights Reserved.


Innovative Tech
2019年にスタートした本連載「Innovative Tech」は、世界中の幅広い分野から最先端の研究論文を独自視点で厳選、解説している。執筆は研究論文メディア「Seamless」(シームレス)を主宰し、日課として数多くの論文に目を通す山下氏が担当。イラストや漫画は、同メディア所属のアーティスト・おね氏が手掛けている。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR