




















忘年会シーズンに気を付けること──尼崎USBメモリ紛失事案の報告書から学ぶ(3/3 ページ)
ルールはあったのに守られなかった
当日の様子を見れば「コロナ禍になるまではよくあったなぁそんな流れ」と思った人も多いのではないだろうか。仕事終わりに飲みに誘われるという一連の流れはとても自然に見える。
ただし、その中でいかに情報セキュリティ対策意識をもって適切に情報管理ができるかが明暗を大きく分ける。一歩間違った結果が尼崎事案だ。
調査報告書によると、本件の直接の原因は、A氏がUSBメモリを持ったまま泥酔したこととしている。その上で、BIPROGYにおいてコンプライアンス意識の欠如による情報セキュリティ上のルール逸脱が横行していたこと、未承認の再委託といった契約違反が常態化していたことなども問題点として挙げている。
BIPROGYはCISO(最高情報セキュリティ責任者)を設置しており、情報セキュリティ上のルールやガイドラインも定められていた。その中には「情報資産を保持している間は飲酒など著しく注意力・責任感を書いた行動をとってはならない」との記述もあった。
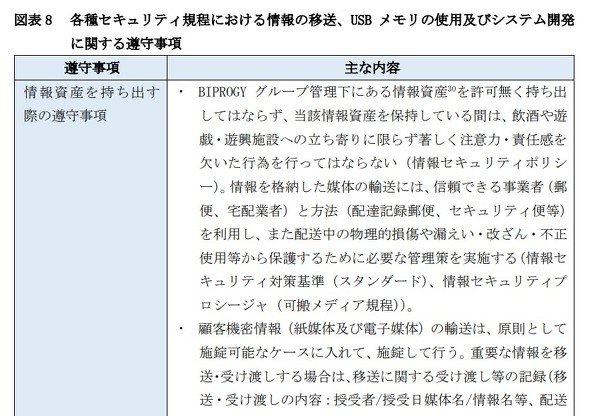 BIPROGYのルール
尼崎市との契約の中でも、USBメモリで情報を持ち運ぶ際には、承認を受けた上で鍵付き金属ケースに入れるよう規定されていた。
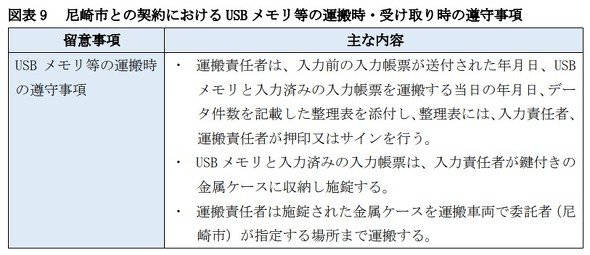 尼崎市のルール
ルールはあったのに守られなかったことが、大規模インシデントにつながった。
本件においては「USBメモリの管理状況を確認していなかった」「USBメモリを適切な方法で保管・移送しなかった」「USBメモリ内のデータを適切に削除しなかった」「USBメモリを持ったまま泥酔した」と、USBメモリに関する部分だけでもこれだけの問題があったことが分かっている。
忘年会シーズンもそうだが、年末年始の帰省や旅行も始まるこの時期。上記のうち一つでも思い当たる節があるなら、尼崎事案を教訓に再度、情報管理の見直しをしてみてはいかがだろうか。
当然だが、USBメモリだけ気を付けているだけでいいわけではない。長期休暇前後の情報セキュリティ対策については、情報処理推進機構の「長期休暇における情報セキュリティ対策」などの資料も見ながら対策を考えて実行することが重要だ。管理者や役員などはルールについて周知徹底を図るなどの対策実施が、尼崎の二の舞にならないためには必要になるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR