




















知っておこう、“政府認定クラウド”
“政府認定クラウド制度”なぜ重要? クラウドサービスを巡る国の狙い(1/3 ページ)
内閣官房内閣サイバーセキュリティセンター、デジタル庁、総務省及び経済産業省が所管する、 政府のクラウドサービス認定制度「政府情報システムのためのセキュリティ評価制度」(ISMAP)。リストに登録されているサービスは政府調達の対象になるなど、“国が使うサービス”を目指すに当たって重要度の高い枠組みだ。
ISMAPに登録し、国から認められたサービスになるには、どんな準備や対策が必要なのか。本連載では、実務にも携わるPwCあらた有限責任監査法人の有識者が、ISMAPの概要を解説する。 初回は、そもそもISMAPとはどんな枠組みなのか、なぜ制度化したのかに注目。認定制度の成り立ちと国の思惑をひもといていく。
(編集:ITmedia NEWS 吉川大貴)
ISMAPはなぜ誕生? 国の思惑は
ISMAPは2020年に開始した「政府情報システムのためのセキュリティ評価制度」(Information system Security Management and Assessment Program)の略称です。政府が求めるセキュリティ要求を満たすクラウドサービスをあらかじめ評価し、リストに登録する制度のことを指します。政府のクラウドサービス調達におけるセキュリティ水準の確保や、クラウドサービスの円滑な導入を促進することも目的としています。
最近では、日本の行政機関が共同利用する「ガバメントクラウド」の調達先4社を、デジタル庁が発表しました。ここでも、ISMAPに登録された大手クラウドベンダーが調達先に選ばれています。
ISMAPのような評価制度が生まれた背景には、クラウド活用を巡る国の方針が関わっています。例えば政府は18年6月に発表した「政府情報システムにおけるクラウドサービスの利用に係る基本方針」で、政府情報システムを整備する際にはクラウドサービスを第一候補とする「クラウド・バイ・デフォルト原則」を示しています。
同月に閣議決定した「未来投資戦略2018」では、諸外国の例も参考にしつつクラウドサービスの安全性評価について検討を行うことを宣言しています。これにより、クラウドサービスが多様化・高度化していく中でも、官民双方が安全・安心・継続的にクラウドサービスを利活用できるとしています。
さらに同年7月には政府全体としてもクラウドサービスの利活用を推進し、クラウドの安全性評価や適切なセキュリティ水準の確保について方策を検討することを宣言しています。つまり、クラウドの活用推進に当たり、安全性評価を行っていくと前々から宣言していたわけです。
ただし日本では、クラウドサービス事業者に求められる統一した管理体制やセキュリティ対策などは明確に決まっていませんでした。クラウドサービスを利用する場合は調達者が各クラウドサービス事業者の管理状況を確認する必要がありました。
政府機関や官公庁においても同様で、クラウドサービス導入のコストが上昇する一因でもありました。そこで、クラウドサービス導入におけるセキュリティの不安と、調達コストに対する課題を解決するべく策定したのがISMAPです。
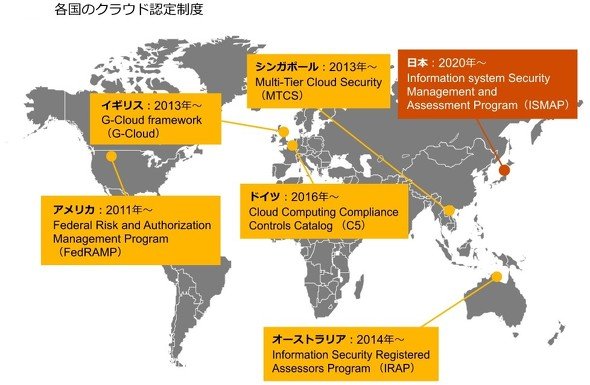 各国のクラウドサービス認定制度
海外に目を向けると、米国政府の「FedRAMP」(Federal Risk and Authorization Management Program)は2011年に制度が始まっています。その他各国のクラウド認定制度も、日本のISMAP制度開始よりも早くからスタートしています。日本もこれに倣ったといえるでしょう。
実際、ISMAPにおけるセキュリティ要求事項はFedRAMPや、「ISO」「NISC統一基準」といった管理基準を参考にして策定されています。政府がクラウドサービスを使う場合、取り扱う情報には機密や国民の情報が含まれる場合もあり、情報セキュリティにも相応の注意が必要になります。裏返せば、ISMAPのようなセキュリティ評価制度の制定は急務だったわけです。
Copyright © ITmedia, Inc. All Rights Reserved.


知っておこう、“政府認定クラウド”
“政府認定クラウドサービス認定制度”の「ISMAP」に登録し、国から認められたサービスになるには、どんな準備や対策が必要なのか。有識者がISMAPの概要から解説していく。
この記事の著者


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR