




















Microsoft、BingとOffice 365を攻撃できる可能性のあるAzure ADの脆弱性を修正
米Microsoftは3月29日(現地時間)、Azure Active Directoryを使用するマルチテナントアプリケーションの認証の構成ミスに対処したと発表した。この問題は、米Wiz Researchのアナリストが1月31日に報告したもの。
Wizによると、同社が「BingBang」と名付けたこの構成ミスを悪用すると、誰でもBing.comの検索結果をリアルタイムで変更したり、クロスサイトスクリプティング(XSS)攻撃でOffice 365のユーザーアカウントを侵害したりできた可能性があるという。Wizは、パッチが適用される前に脆弱性が悪用された証拠はないとしている。
WizはMicrosoftによる修正を確認した後、BingBangについての解説ブログを公開した。
Wizは、Azure App ServicesおよびAzure Functionsでアプリを作成する際、パブリックユーザーを含む任意のMicrosoftテナントのユーザーがアプリにログインできるように誤って構成されている可能性があることを発見した。
スキャンした結果、マルチテナントアプリの約25%が誤って構成されており、ユーザー認証なしに無条件にアクセスできるようになっていた。
さらに、誰でもアプリにログインしてCMSにアクセスできることも発見。アプリがBing.comに直接リンクされており、Bingの検索結果に表示されるライブコンテンツを変更できてしまった。
Wizは、このCMSを使ってBing.comでXSS攻撃を実行できることも確認したとしている。
Microsoftは、Azure Active Directoryの問題を防ぐためのセキュリティ強化を行ったとしている。また、リソーステナントに登録されていないクライアントへのアクセストークンの発行を停止し、アクセスを制限した。Microsoftはこの機能が「ユーザーのアプリの99%以上で無効になっている」としている。
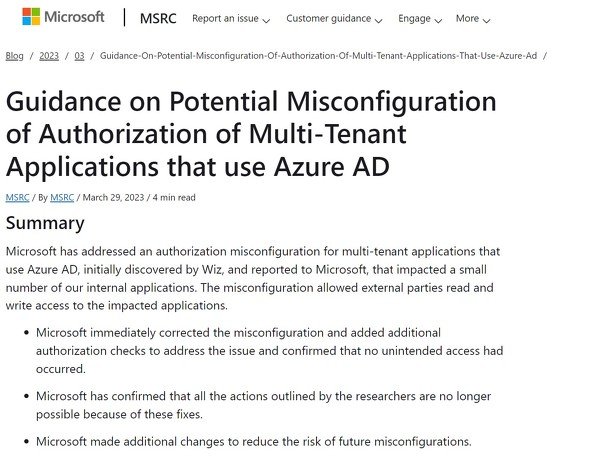
マルチテナントアプリの開発者向けの保護方法については、Microsoftのガイダンスを参照されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR