




















トヨタ「215万人分のクルマの位置情報、漏えいの可能性」公表 クラウド環境誤設定、約10年にわたり
トヨタ自動車は5月12日、同社のテレマティクスサービスに契約したユーザーのうち、215万人分の車両の位置情報・時刻が外部から閲覧された可能性があると発表した。
データ管理を委託した子会社・トヨタコネクテッドがクラウド環境を誤って設定し、約10年間にわたり、データが公開状態になっていたという。
また、トヨタコネクテッドは同日、法人向けサービスで収集した、ドライブレコーダーで車外を撮影した映像も閲覧された可能性があると発表した。
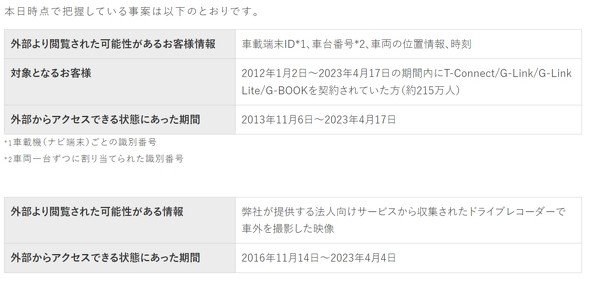 トヨタコネクテッドのニュースリリースより
対象は、2012年1月2日から2023年4月17日に、トヨタのテレマティクスサービス「T-Connect」「G-Link」「G-Link Lite」「G-BOOK」を契約したユーザー約215万人分の、ナビごとの識別番号(車載端末ID)、車両1台ずつに割り当てられた識別番号(車台番号)、車両の位置情報、時刻。2013年11月6日から2023年4月17日の約10年間にわたり、外部からアクセスできる状態だったという。
さらに、トヨタコネクテッドが提供する法人向けサービスで、ドラレコから収集した車外映像も、2016年11月14日から2023年4月4日にかけて、外部からアクセスできる状態にあったという。
問題が判明した後、外部からのアクセスを遮断。同社が管理する全てのクラウド環境を含めて調査を行っているという。
トヨタは「データ取扱いのルール説明・徹底が不十分だったことなどが主な原因」と説明しており、従業員教育の徹底や、クラウド設定監査システムの導入などを行い、再発防止に努めるという。
また「外部からアクセスされても、これらのデータのみでは個人を特定できない」「第三者による悪用や二次被害は確認していない」と説明。対象の顧客にメールで連絡した他、専用コールセンターを設置した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR