




















「見えないWeb攻撃」──情報漏えい対策の盲点
“サイバー兵器”と化すDDoSやWeb攻撃 背景にはウクライナ・東アジア情勢などの緊張(4/4 ページ)
Webサーバの乗っ取りや踏み台化が顕著に
Webアプリケーション攻撃試行数を主要な攻撃ベクトルごとに分け、2022年と2021年とを比較した下記のグラフを見ると、Webに連携したデータベース中の顧客情報などを狙うSQLインジェクション(SQLi)の増加率が鈍化する一方で、LFI(ローカルファイルインクルージョン)が特に増加したことが分かる。この傾向と背景については前回の記事でも考察したが、その流れが続いていることが分かった。
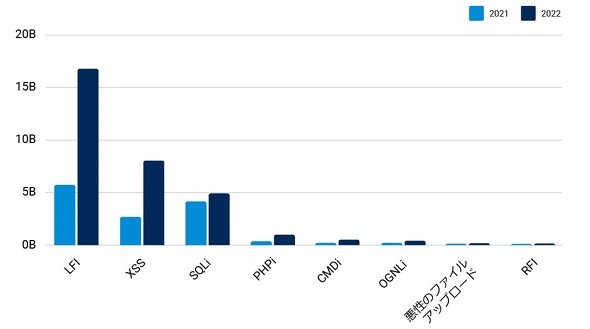 WebアプリケーションおよびAPI攻撃ベクトル 2021と2022年の試行数の比較
LFIは、本来閲覧権限のないサーバ内のファイルの読み込みや実行ができる脆弱性を利用する攻撃手法で、Webサーバを乗っ取って踏み台にし、システム管理者や組織内部への侵入に有効な情報を集めたり、ランサムウェアを送り込んだりする攻撃に用いられる。PHPベースで構築されたWebはこの攻撃を受けやすいので特に注意が必要だ。
Webサーバの踏み台化でよく用いられるのが「Webシェル」だ。サーバに仕込むことで外部からサーバを自由に操れるようになる。有名なものに、中国系のAPTグループ (「APT41」や「Hafnium」など、入念な準備の上で標的型攻撃を行う集団)がよく使う「中國菜刀(China Chopper)」や「Behinder」などがある。現在の攻撃は複数の手法やツールを組み合わせて多段階に行われる。LFIなどの主要な攻撃ベクトルだけでなく、こうしたWebシェルを検知できるかも、攻撃の変化に対応できる、優れた WAF (Web Application Firewall) を選ぶ際の重要な要件になるだろう。
前回の記事から約1年を経てより鮮明になってきた地政学的なリスクが、DDoSとWebアプリケーション攻撃に与えている影響をさまざまなデータから改めて検証してみた。
地政学的なリスクや、巧妙でかつ先鋭化する攻撃の兆候は、最初漠然としていて見えにくいものだ。しかし最新のデータをもとに、攻撃者が次に悪用しようとしている「弱点となるポイント」を自組織に照らし合わせて洞察することはできる。
実は日本の製造やハイテク業種などを中心に、今回解説したようなリスクの変化や高まりをとらえてWebベースのシステムを多層防御で強化する動きが徐々に出始めていると感じている。
身近な社会に迫りつつある脅威を抑止するために、見落としていたセキュリティリスクを見抜く目と、予防のための取り組みが、他の業種や官公庁に加えてそれらにWebベースのSaaSを提供しているベンダーにも広がることを期待したい。
Copyright © ITmedia, Inc. All Rights Reserved.


「見えないWeb攻撃」──情報漏えい対策の盲点
さまざまなWebサービスが、巧妙に隠された「見えないWeb攻撃」に狙われている。個人情報漏えいや犯罪行為を引き起こしている攻撃の実態を、独自のデータを交えて分析する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR