




















国がスマホの「サイドローディング」を義務化したい理由 内閣府の担当者に直接聞いてみた(3/4 ページ)
サイドローディングとセキュリティを両立できるのか
iOSにサイドローディングが義務化されることで多くの人が最も懸念しているのは、先に挙げた通りマルウェアが入り込む余地ができセキュリティリスクが大幅に高まることだ。成田氏も「そうした声があるのは承知している」と認識しており、それだけに信頼あるアプリストア同士で競争できる環境を作る必要があると話す。
サイドローディングが認められているAndroidの場合、どのストアが安全かという判断がユーザー側に委ねられているため、Google Play以外のストアを選ぶハードルが高いという。そこで成田氏は「信頼あるストアが使えて信頼できない所は使えない、安心して使える世界観を作ることでユーザーが選択できる環境を作ることができる」と説明する。
そのための策となるのが、先に挙げた事前規制と共同規制の合わせ技である。事前規制はもちろんサイドローディングを義務化することだが、そこに共同規制を加え、どのような仕組みで外部のアプリストアを利用可能にするかはApple側が選択できるようにするわけだ。
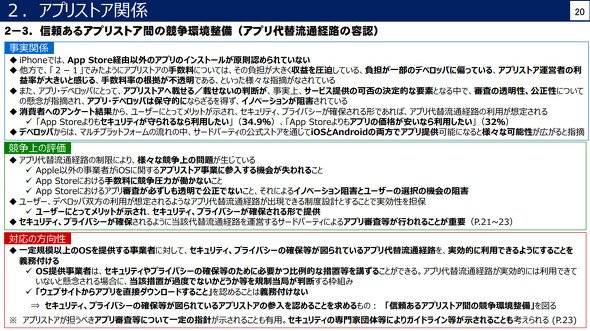 サイドローディング義務化で外部のアプリストアを実効的に利用できるようにすることを求める一方、その方法については事業者側が、セキュリティなどに配慮した形で選べるようにしているとのこと
具体的にはどのような方法が考えられるのだろうか。政府の議論ではセキュリティの専門家などが参加し、
- iPhoneに外部アプリストアをプリインストールして利用
- App Storeで外部のアプリストアを配布し、ユーザーがインストールして利用
- ホワイトリスト等を用い、ブラウザ経由で外部アプリストアをインストールして利用
- ブラウザ経由で直接アプリをダウンロード
という4つの流通経路とそれぞれのリスクを検証したという。その結果、(4)はセキュリティリスクが非常に高いことから、Appleにはこの方法を「義務付けない」としている。
もちろん提供形態は(1)~(3)以外にも考えられることから、具体的な方法は事業者側が決める形になるというが、これはある意味、事業者側に責任を丸投げしているのでは? という見方もできてしまう。だが成田氏は「そこは政府の方で『これとこれとこれのセットでやってください』と決めてしまう方がむしろ良くない」と回答、あくまで事業者主体で取り組める仕組み作りが重要だと話している。
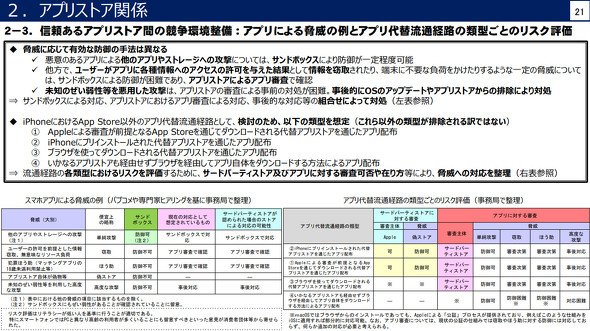 政府の議論でもアプリストアの流通経路として複数の方法が検討され、結果Webサイトから直接アプリをインストールする「狭義のサイドローディング」はセキュリティの観点から要求しないこととなった
ただこの仕組みでも、外部のアプリストアの審査に問題があればセキュリティは担保できないので、App Storeと同じ水準でセキュリティを担保した審査ができるのか? という点にも疑問の声が少なからずある。そこで政府としては、アプリストアが担うべき審査に一定の指針を出すことを考えているという。
こちらも具体的には、日本スマートフォンセキュリティ協会がアプリ開発者に向け作成している「セキュアコーディングガイドライン」や、英国科学・イノベーション・技術省(DSIT)が公表したアプリストア等に対する「コード・オブ・プラクティス」などを参考にしつつ、セキュリティの専門家団体等によるガイドラインなどを示して事業者側にセキュリティを担保できる審査体制を整えてもらう方針とのことだ。
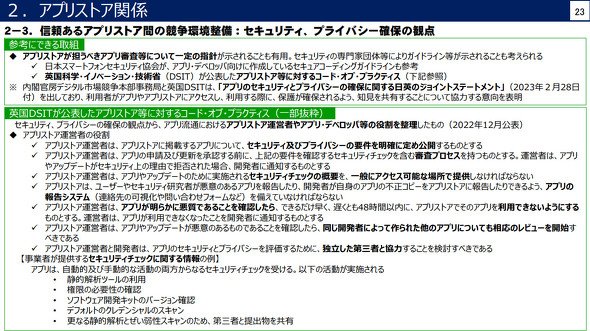 外部のアプリストアが審査でセキュリティやプライバシーを担保できるよう、英国DSITの「コード・プラクティス」などを参考にしながらガイドラインを定めることも考えているという
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者
関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR