




















doda、個人ユーザー約10万人の情報が元勤務先から丸見えだった可能性 ブロック機能が「全角半角・大文字小文字が完全一致」でないと動かず
パーソルキャリアは11月7日、転職サイト「doda」に不具合があり、個人ユーザー9万6338人の個人情報などが、本来権限がないはずの法人ユーザーでも確認可能になっていた可能性があると発表した。過去の勤務先から情報を見られないようにするブロック機能の設計に不備があったという。
不具合があったのは法人向けサービス「doda Request」の機能。2018年8月7日から23年10月31日にかけて、個人ユーザーの年齢や性別、居住地(都道府県まで)、最終学歴、保有資格、経験業種・職種、直近の年収、希望年収、海外赴任経験などが、本来ブロックされているはずのユーザーにも閲覧可能だった可能性がある。さらに、本来送信できないはずのスカウトメールも送れる状態だった。
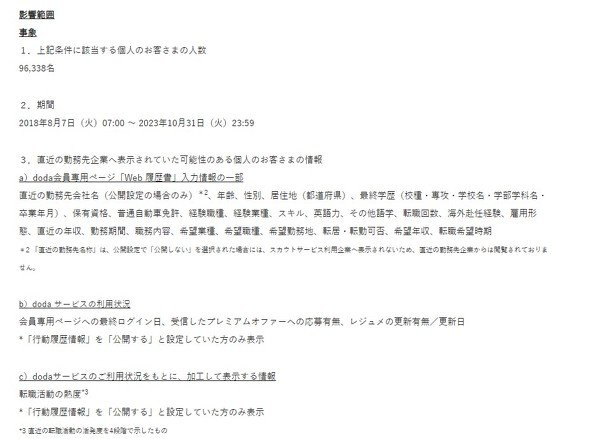 閲覧できた可能性がある情報
個人ユーザーが行動履歴を外部に公開する設定をオンにしていた場合、最終ログイン日や受け取ったオファーへの応募有無なども閲覧可能だった可能性がある。氏名や電話番号、家族構成、都道府県以外の住所、メールアドレス、最寄り駅といった情報は含まないとしている。
問題の原因は「企業データベースと個人プロフィールの突合プログラムの設計不備」(パーソルキャリア)。これにより「ユーザーが入力した直近の勤め先」と「システム上の登録社名」が全角・半角・大文字・小文字含め完全に一致していなければブロック機能が動作しない状態になっていた。ただし、別のブロック機能「企業ブロック設定」は個人ユーザーに対して「システム上の登録社名」を選択してもらう形式だったので、正常に動作していたという。
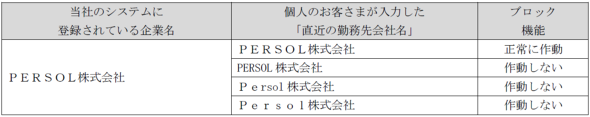 ブロック機能の動作イメージ
問題はdoda Requestユーザーからの報告によって発覚したという。パーソルキャリアは現在、同サービスの提供を停止しており、情報を閲覧された可能性のある個人ユーザーへの連絡を進めている。再発防止策については「あらゆる利用パターンにおいて、預かっている個人情報・機密情報を保護するための検証体制・運用をより強化するよう改善する」としている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
2
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
Apple、「iPad mini」を大幅刷新 8.5インチOLEDとA20 Pro搭載、防水にも対応 11万9800円から
-
9
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR