




















社員がアダルトサイトにアクセスしまくってる!?→実は…… freeeで本当にあった笑えるインシデント対応
「私、セキュリティ担当者! 監視ツールを覗いていたら、社員がものすごい頻度で不審なアダルトサイトを見ていることが分かっちゃったの!」
……だいぶ、いや、かなり考えたくない事態だ。しかし、クラウド会計ツールで知られるfreeeではこの問題が実際に起きたという。同社はどう対応したのか、12月6日公開のテックブログで紹介している。
 イメージ画像(フリー素材)
ブログによれば、事態に気付いたのはセキュリティインシデントに対応する社内組織「CSIRT」のメンバー。監視ツールを確認していたところ、不審な通信が繰り返し発生していることに気付いた。
送信元を調べたところ、原因はある社員の端末。送信先はアダルトサイトだった。しかも、頻度が異常に高かったという。
とはいえ、さすがに会社の端末でアダルトサイトを見ているのはおかしい。違和感を抱いたCSIRTがより詳しく調査したところ、実際は社員がアダルトサイトを見ているわけではないことが分かった。経緯は不明なものの、アダルトサイトからブラウザへのプッシュ通知を誤って許可してしまっていたことが実際の原因だったという。
プッシュ通知の許可が、直接的に情報漏えいにつながる可能性は低い。一方で、偽の通知を表示され、不審なサイトに誘導される可能性はある。リスクに対応するには、設定を変更しなければいけないが──CSIRTはその権限がなく、社員に直接頼まなくてはならなかったという。そのときのやりとりが、以下の画像だ。
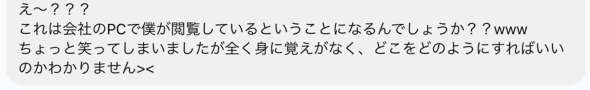
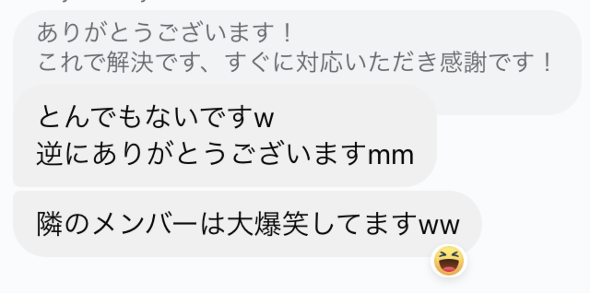
freeeではこのように和やかに済んでいるが、もし「アダルトサイトからの通知が登録されてるから削除して」とセキュリティ部門に伝えられたら、正直”社会的な死”を感じるだろう。もし同じ立場になったとき、あらぬ疑いをかけられないようにするには、ブラウザの設定に気を付けるのはもちろん、セキュリティ担当者にも正直に対応する方がよさそうだ。当然、社用端末でアダルトサイトは見ないこと。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR