




















Apple、欧州でApp Store以外のWebサイトからのアプリ直接ダウンロードを可能に
米Appleは3月12日(現地時間)、欧州連合(EU)でアプリを配布する開発者に、より柔軟性を提供すると発表した。同社は1月、EUの「デジタル市場法」(DMA)を順守するための方針を発表したが、スウェーデンSpotifyなどが新ルールを完全な茶番だと批判し、欧州委員会に苦情を申し立てていた。
Appleは5日、iOS 17.4のアップデートでEU圏内での代替アプリストアの開設を可能にし、サードパーティのアプリストアで他の開発者のアプリカタログを含むiOSアプリの提供を可能にすると発表した。今回の発表では、サードパーティのアプリストアで提供できるのは自社アプリのみにするよう変更した。
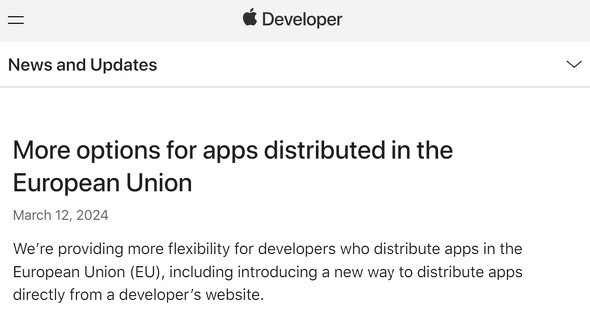
一方で、Appleの基準を満たせば、サードパーティは自身のWebサイトから直接アプリを配布できるようにする。基準には、2年以上連続してApple Developer Programの会員であること、前年にEU圏内でiOSで100万回以上初回インストールがあったアプリを提供していることなどが含まれる。つまり、2020年に開発者アカウントを削除された米Epic Gamesは基準を満たしていない。
また、Webサイトで提供するアプリは、Appleの公証要件を満たす必要があり、提供するWebサイトのドメインはApp Store Connectに登録する必要がある。
ユーザーがWebサイトからアプリをインストールするには、まずiPhoneの設定でアプリをインストールすることを開発者に承認する必要がある。
Webサイトからのアプリ配布は、今春後半のiOSアップデートで欧州圏内でのみ可能になる見込み。
この発表を受け、Epic Gamesのティム・スウィーニーCEOは自身のXアカウントで「コンピューティング史上最悪のアプリインストール体験を設計したAppleのリーダー、おめでとう!」とポストし、続くスレッドで「Appleの決定に対するEpicの批判を理由にわれわれを公に禁止することで、すべての開発者を脅して沈黙させようとしている」と批判した。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
10
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR