




















Google、Chromeブラウザにリアルタイムフィッシング対策機能追加へ
米Googleは3月14日(現地時間)、デスクトップとiOS版のChromeブラウザの「セーフブラウジング」に、リアルタイムでマルウェアとフィッシングを防ぐ新機能を今月中に追加すると発表した。Androidアプリにも少し遅れて追加する計画。
セーフブラウジング機能は2005年から提供しているセキュリティ機能。ユーザーが接続しようとするURLを、端末に保存されている安全でない可能性のあるURLリストと照合し、合致する場合は警告を表示する。
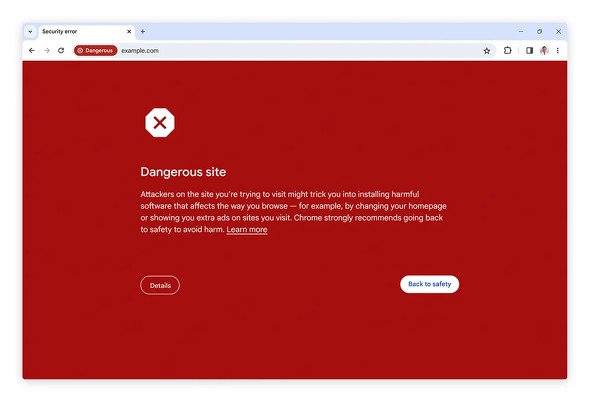 安全でない可能性のあるURLの警告画面
このリストはGoogleのサーバにあるほぼリアルタイムで更新されるURLリストと30~60分ごとに照合、更新される。
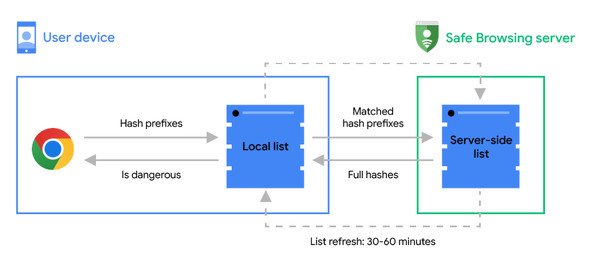 従来のセーフブラウジングの仕組み
Googleによると、現在の危険なサイトの存在時間は10分未満であり、端末側に保存されているリストの更新の間隙を縫って攻撃してくる可能性があるという。
そこで、端末にあるリストをGoogleのサーバ側でリアルタイムでチェックできるようにした。これにより、従来より25%多くのフィッシング攻撃をブロックできるとGoogleは予想している。
ユーザーのプライバシーを守るために、米Fastlyと提携し、同社のOblivious HTTP(OHTTP)リレーを使い、アクセスしたサイトのURLを難読化する新しいAPIを通じて実施するようにした。
OHTTPを介すことで、セーフブラウジングはユーザーのIPアドレスを認識せず、照合は複数のユーザーから送られたリクエストと混合されるので、URLとユーザーの関連付けはできない。詳細な仕組みについては公式ブログを参照されたい。
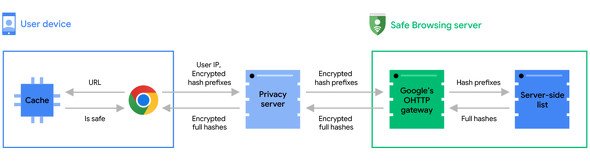 強化されたセーフブラウジングの仕組み
新機能は「標準保護機能」モードに導入するので、ユーザーは設定を変更せずに次のChromeのアップデートでこの機能を利用できるようになるが、「保護強化機能」モードを有効にすると、さらに保護が強化されるという。
標準保護機能モードでは既に確認されている危険サイトからしか保護できないが、保護強化機能モードでは「高度な機械学習モデルと追加情報を使って、まだ確認されていないが危険な可能性のあるサイトからもユーザーを保護する」としている。このモードでは、不審なファイルのディープスキャンや不審な拡張機能からの保護も実施するとしている。
セーフブラウジングの設定変更は、[設定]→[プライバシーとセキュリティ]→[セキュリティ]で行える(デスクトップ版Chromeの場合)。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR