




















「テスト文字列にうんこと入れるな」──ゲーム会社の新卒向け資料“2024年版”が公開 テスト環境で悪ふざけするリスク説く
「テスト文字列に”うんこ”と入れるな」──そんなふうに訴える新入社員向けの研修資料の2024年版が公開された。公開したのは、ゲーム開発などを手掛けるインフィニットループ(北海道札幌市)。軽い気持ちで入れたテスト文字列が社外に漏えいした際のリスクについて説明した資料で、新たに事例などを加筆し、21年に公開したものをバージョンアップしている。
 新卒向け研修新卒「テスト文字列にうんこと入れるな
同社がこの資料で訴えたいのは「テスト文字列には無難な文字列を使うこと」。Webエンジニアが入力フォームを作る際に使うテスト文字列に「うんこ」などのふざけた文言を入れる行為のリスクを説明。資料内では実際にテスト文字列が漏えいしたことで起きた不祥事の事例などを紹介している。
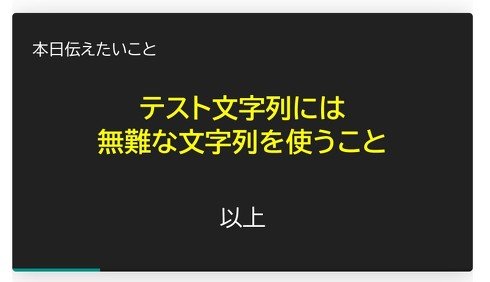 研修資料の一部(1/3)
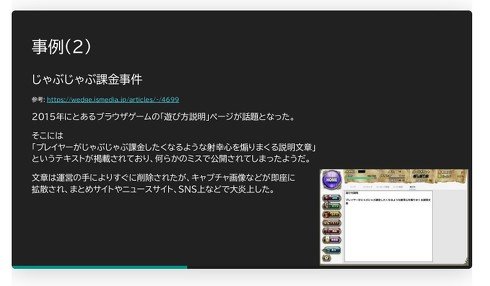 研修資料の一部(2/3)
資料では「これローカル環境ですから大丈夫ですよ」といった言い訳に対して「うんこの力をなめるな」と反論。「コマンドの引数を打ち間違えた」「テスト用のファイルや画像を本番環境にデプロイしてしまった」など、さまざま要因によってテストデータが本番環境に現れるリスクを説いている。
資料では「人類ではうんこに打ち勝つことは不可能」と結論付け、対策としてテスト文字列であっても万が一漏れても問題ない文字列や、一見してテストと分かる文字列を入れることを推奨。業務システム上や仕事ではふざけないでほしいと訴えている。
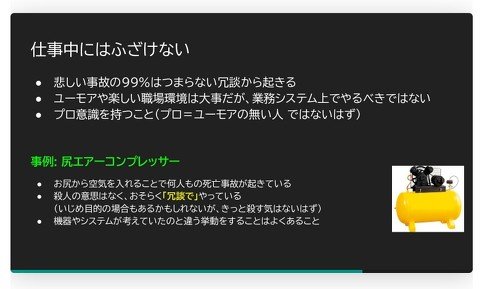 研修資料の一部(3/3)
資料作成したインフィニットループの松井健太郎会長は「一見ふざけているように見えるかもしれませんが、どんな方法であれ、それがインパクトを与え、記憶に残り、最終的には事故の削減や軽減につながればと考えておりますので、これからもうんこうんこ言い続けていきたいと思います」と自社ブログで説明している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR