




















ヤマト運輸かたる偽メールに注意 同社が文面サンプル公開、要注意ポイントは?(1/2 ページ)
ヤマト運輸をかたる偽メールや電話を多数確認したとして、同社は5月20日に注意を呼び掛けた。このうち偽メールについては、公式サイトで文面のサンプルも公開。個人情報やクレジットカード情報を入力しないよう注意喚起している。
公式サイトには、不在連絡や再配送をかたる偽メールのサンプルを複数掲載。「本物のメール本文では、宛名に顧客自身の名前が入る。迷惑メールには『メールアドレス+様』などのパターンが多い」「公式の案内では、年月日は漢字表記」など、本物のメールとの違いも紹介している。
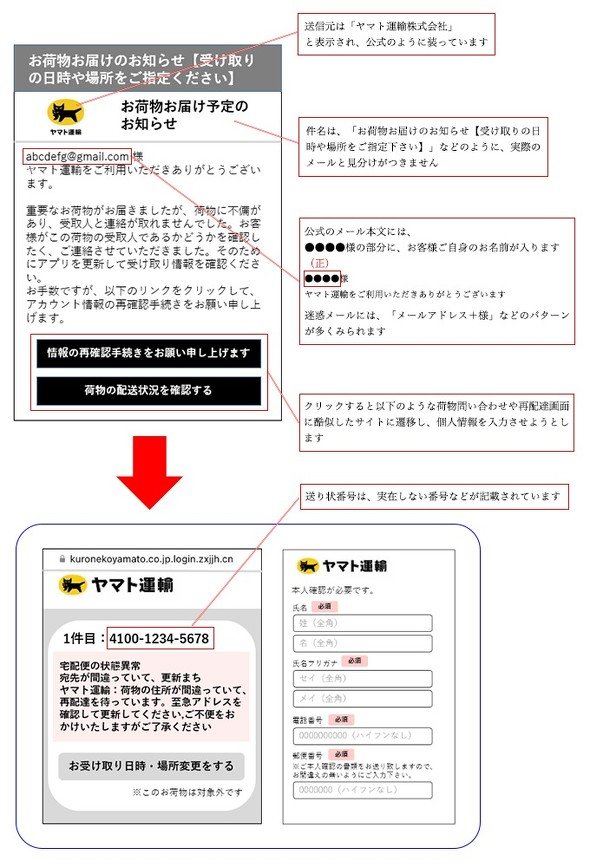 ヤマト運輸が公開したサンプル
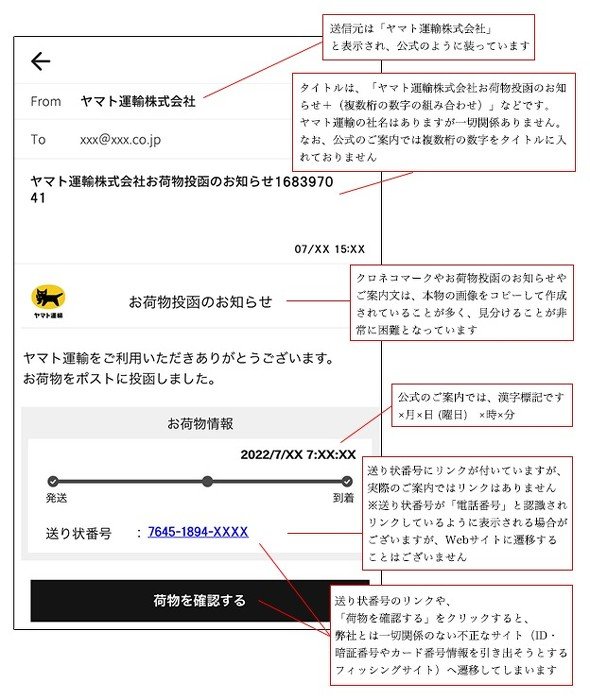
ただしフィッシングメールは、今回のような案内を踏まえたものに内容が変わり、より見分けがつかなくなる可能性もあって、文面から正確に見分けるのは難しい。同社は「直近では、クレジットカード情報を入力させようとする手口が目立つ。心当たりのないメールなどを受信した場合、その後のアクセスは決して行わないでほしい」として、配送予定などは公式サイトやスマートフォンアプリを使って確認するよう呼び掛けている。
「当社では、ショートメールによる不在連絡や配送予定の告知は行っておらず、他社サービスを含め、電話でセキュリティに必要な認証番号を確認することもない。受け取り日時の変更や再配達の依頼に関して、当社から請求することも一切ない。また、不在連絡や配送予定を告知する際のURLにおいて、当社は『.com』は使用していない」(ヤマト運輸)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
9
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR