




















スキマバイト事業者に不正アクセス 個人情報など約50万件漏えいか 「情報転得した」と主張の人物がデータ入りUSBメモリ返還
いわゆる“スキマバイト”募集プラットフォームを手掛けるネクストレベル社(大阪市)は5月24日、不正アクセスにより個人情報など50万件近くが漏えいした可能性があると発表した。なお事態の発覚後、「情報を転得した」と自称する人物から連絡があり、警察官立ち合いの下、情報を含むUSBメモリを受け取ったという。
漏えいした可能性がある情報は、プラットフォームに登録している個人ユーザーのID、氏名、性別、生年月日、住所、電話番号、メールアドレス、口座情報、勤務経歴や勤務条件、資格、緊急連絡先、同サービス上に登録されている身分証明書の写真にアクセスするためのURLなど49万6119件。
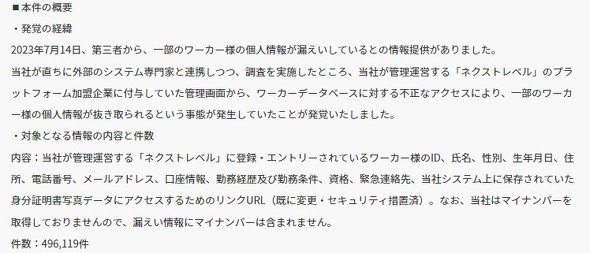 インシデントの概要
このうち、身分証明書の写真にアクセスするためのURLは変更済みという。情報の中にマイナンバーは含まないとしている。
事態が発覚したのは2023年7月14日。ユーザーから個人情報が漏えいしているとの報告があり、詳細を調べた結果、事業者側に提供していた管理画面からデータベースに不正アクセスされていたことが分かったという。
さらに事態の発覚後、漏えいした個人情報を入手したと称する人物から、ネクストレベル社に対して連絡があった。その人物とは警察官の立ち合いの下で面会し、漏えいした可能性があるデータを含むUSBメモリを受け取ったという。その人物は情報を複製していないと主張しているものの、事実かどうかの確認はできていないとしている。このやりとりに際して「当社が資金提供などを申し出た事実はない」(ネクストレベル社)という。
個人情報保護委員会に対しては23年11月に報告済み。情報が漏えいした可能性のある個人ユーザーのうち、連絡先が把握できている人には通知しているが、そうでない場合は連絡が遅れているケースもあるという。
ITmedia NEWSがネクストレベル社に対し、事態の発生から発表までに10カ月近くかかった理由を聞いたところ、連絡ができていない個人ユーザーにどう通知するかという検討を踏まえ「ホームページでの公開義務はなかったが、確実に対象となるワーカー(編集注:個人ユーザー)へ情報を届けられる手段を、委員会とともに協議、検討していた。この度、各個人への通知に加え、ホームページでの公開も検討していたところ、委員会との調整が整い、公開に至った」との回答があった。
身分証明書の写真にアクセスするためのURLを変更した時期、リンク先の情報が漏えいした可能性、USBメモリの持ち主、メモリに保存されていた情報やその件数についても詳細を尋ねたが、個人情報不正利用防止の観点から回答を控えた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR