




















日本の製造業に対応を迫る「欧州サイバーレジリエンス法」とは
今からでも遅くない 新たな法規制「欧州サイバーレジリエンス法」入門(1/2 ページ)
欧州ではIoT機器のサイバーセキュリティを強化するための法規制が相次ぎ生まれている。中でも、日本の製造業に大きな影響を及ぼすと考えられるのが、無線機器のサイバーセキュリティ強化を求める欧州無線機器指令(RED)と欧州サイバーレジリエンス法(CRA)だ。本連載ではこのうちCRAについて、製造業各社が対応するために必要な基礎知識と方法論を3回にわたって解説する。
連載第1回の本稿では、CRAが制定された背景と、今後のタイムライン、違反時の罰則、認証制度について説明する。
欧州サイバーレジリエンス法(CRA)制定の背景
IoT機器の急速な普及に伴い、IoT機器を狙ったサイバー攻撃の被害がそれ以上のペースで増加している。特に、セキュリティ対策が不十分なデバイスを乗っ取り、そこを起点とした攻撃手法が目立つ。
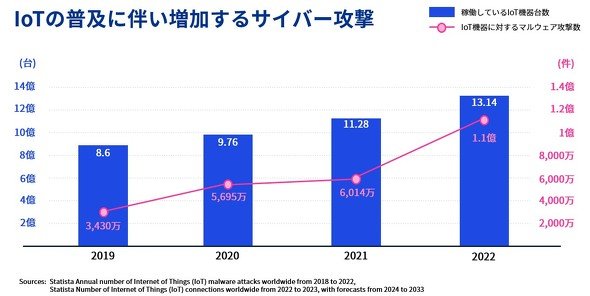 図1:IoTの普及に伴い増加するサイバー攻撃 出典:Statista Annual number of Internet of Things (IoT) malware attacks worldwide from 2018 to 2022, Statista Number of Internet of Things (IoT) connections worldwide from 2022 to 2023, with forecasts from 2024 to 2033
IoT機器の急速な普及で私たちの生活は格段に便利になり、日常に欠かせない物となったが、それゆえにIoT機器のサイバーセキュリティ対策は、経済的な被害だけでなく、国家や地域の安全保障の観点からも喫緊の課題と言える。
ただ現実には、機器のサイバーセキュリティ対策についての法規制はこれまで、医療機器などの一部の領域を除きほとんど存在せず、対策も遅々として進まなかった。製造業各社の自主努力に任せていては、この状況を抜本的に改善することは難しく、欧州連合(EU)は世界に先駆けIoT機器のセキュリティを義務化するという、法律制定に動いた。
EUには大きく分けて「Regulation/Act」(規則)というEU共通の法規制と「Directive」(指令)というEU加盟国に国内法制定を指示する2つの法律がある。今回のCRAは前者に当たり、EU共通の法規制として制定し、迅速な展開を図ろうとする意図があるようだ。
IoTでは機器が設置される国と、機器を制御するクラウドサーバが異なる国・地域に置かれるなど、国境をまたいで利用されるケースが多いことから、悪意のあるハッカーが必ずしも国内にいるとは限らない。そのため、各国が個別の法律で対応するには問題が生じる可能性が高い。各国が個別のサイバーセキュリティ基準を設けると、対応にかかるコストが増大するという問題もあるため、EU単一市場としての法規制(Regulation)が採用された。
CRAに関する重要タイムラインを整理
CRAは2022年9月、法案が欧州委員会によって公開された後、欧州議会での議論や法案修正を経て、24年3月12日に欧州議会で承認された。24年7月1日現在、欧州委員会での正式採択を待っている状況であり、採択後に発効(EIF: Enter Into Force)することになる。
CRA発効後のタイムラインについては、今まで何度か変更があり、特に発効時期については今後も変動が予想されている。図2はあくまで今年7月1日時点での情報をもとに、今後の見通しをまとめたものであることに留意いただきたい。
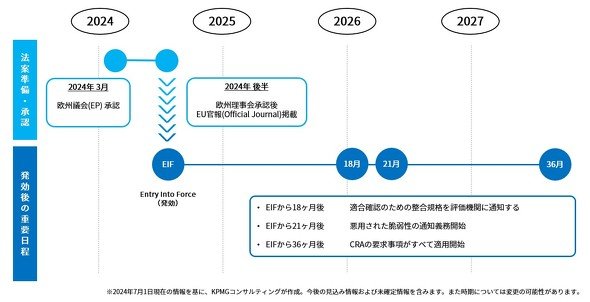 図2:CRAの法整備 出典:KPMGコンサルティング
CRAに関してしばしば聞かれる質問に、認証取得の要求事項(整合規格)がいつ発表されるかというものがある。実は7月1日時点で、正式な整合規格の公表日時は明確になっていない。
現時点では欧州電気通信標準化機構(ETSI)が発行した、民生品IoT機器用のサイバーセキュリティベースライン要件である「ETSI EN 303 645」および、国際電気標準会議(IEC)が発行した、産業用オートメーション及び制御システムに使われるコンポーネントに対する技術的なセキュリティ要求事項の「IEC 62443-4-2」という2つの規格をベースに準備を進め、正式な整合規格が発行された段階で、差分に対応することが推奨される。
製品開発にあたり、組織的に対応すべきことについてはIEC62443-4-1(安全な製品開発ライフサイクル要求事項)をベースに準備をすることが有効と思われる。この背景については連載第2回で詳しく解説する。
Copyright © ITmedia, Inc. All Rights Reserved.


日本の製造業に対応を迫る「欧州サイバーレジリエンス法」とは
欧州ではIoT機器のサイバーセキュリティを強化するための法規制が相次ぎ生まれている。中でも、日本の製造業に大きな影響を及ぼすと考えられるのが、無線機器のサイバーセキュリティ強化を求める欧州無線機器指令(RED)と欧州サイバーレジリエンス法(CRA)だ。本連載ではこのうちCRAについて、製造業各社が対応するために必要な基礎知識と方法論を3回にわたって解説する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR