




















ビル点検員に変装→オフィスにラズパイ持ち込んで社内システム侵入 Sansanが本当にやった“何でもアリ”なセキュリティ演習(1/6 ページ)
ビル点検の作業員に変装して、もしくは偽の名刺や社員証を作り、従業員に変装してオフィスに侵入。「Raspberry Pi」を社内ネットワークに接続することでシステムに侵入し、感染を広げて従業員の端末を乗っ取る──これは、クラウドベースの名刺管理サービスなどを手掛けるSansanが実施したセキュリティ演習で、実際に試みられたサイバー攻撃だ。
名刺管理や請求書管理サービスを手掛け、顧客や“顧客の顧客”の情報まで扱うことになるSansanにとって、セキュリティは重要事項だ。セキュリティポリシーの制定に加え、「CSIRT」「SOC」といったセキュリティ組織の整備、従業員教育、技術面など多面的な対策を施している。その一環として、攻撃者の視点に立って、どんな経路で情報漏えいが起こり得るかをチェックする「ペネトレーションテスト」も実施しているという。
これまでにも行っていないわけではなかったが、2022年には「さらに一歩進んだ取り組みを」として内容を変更。GMOサイバーセキュリティ byイエラエ(以下、イエラエ)の力を借り、リアルな侵入も含め“何でもアリ”でリスクを洗い出す演習を実施したという。オフィスへの侵入を含めた大掛かりな演習と、その裏側の苦労を、実施に携わったメンバーに聞いた。
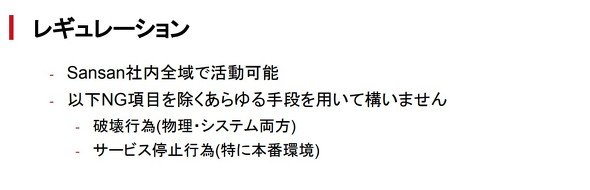 演習のレギュレーション(イエラエ・Sansan提供、以下同)
本当にやった「レッドチーム演習」、3つの攻撃手法
まず、Sansanとイエラエが実施した訓練の内容を整理する。2社が行ったのは、ペネトレーションテストの中でも「レッドチーム演習」と呼ばれるものだ。
セキュリティ上のリスクを確認するサービスとしては、脆弱性の有無を網羅的にチェックすることに主眼を置いた脆弱性診断サービスもある。これに対しレッドチーム演習では、攻撃役となる「レッドチーム」による一定期間の攻撃の中で、対象となる組織とともに定めた「ゴール」が達成できるかどうかを試す。
今回の演習におけるゴールは「預かっている個人情報の漏えい阻止」だ。その中でリスクを洗い出し、CSIRTやSOCなど守る側、いわゆる「ブルーチーム」の対応能力を検証した。
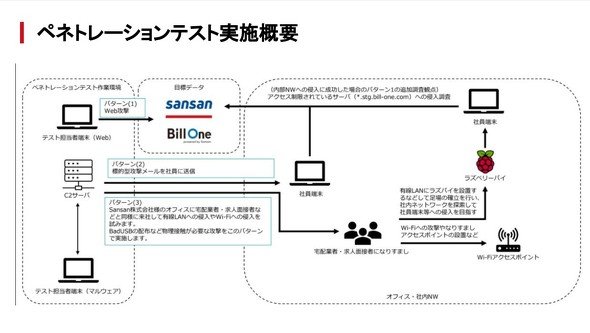 演習の全体像
演習を実施したのは2022年4月~5月にかけての約2カ月。訓練を主導したCSIRTでも一部の人間しか演習のことを知らされない状態での実施だった。イエラエはSansanの運用体制を踏まえた上で、主に3つの経路で侵害を試みたという。(1)SaaSへの直接的な攻撃、(2)標的型攻撃メール、(3)物理侵入──だ。
目次
【訂正:2023年12月26日午後4時30分 当初、演習は2023年に実施したと表記しておりましたが、正しくは2022年でした。お詫びして訂正します】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
2
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
3
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
4
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
5
グッスマに不正アクセス、公式EC閉鎖 会員の住所や注文履歴など漏えいか 再開目処立たず
-
6
ジョーシンへの不正アクセス、最大623万件漏えいか 運転免許証2件・マイナカード1件なども
-
7
野村総研、サイバー攻撃時の「能動的なシステム停止」を支援する新サービス
-
8
タイムズカー流出で顧客らが損害賠償求め運営会社提訴へ サイト開設の弁護士が記者会見
-
9
Xの「いいね」長押しで1ドル送金 マスク氏が“投げ銭”機能を予告
-
10
「漏えい」の一言で素通り客が振り返る──相次ぐ情報流出の中で開幕のセキュリティ展示会 来場者の態度も激変
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR