




















日本の製造業に対応を迫る「欧州サイバーレジリエンス法」とは
日本企業に必要な備えは──新たな法規制「欧州サイバーレジリエンス法」対応の勘所(2/2 ページ)
脆弱性の少ない事業者に共通するのは……
実機に対するセキュリティテストを行うと、何らかの脆弱性が見つかることが多い。筆者は前職を含めて数十件に上るIoT機器のセキュリティテストに携わってきたが、発見される脆弱性が少ない製造事業者には、共通して「セキュア開発ガイドライン」が存在していた。
セキュア開発ガイドラインとは、「V字モデル」の考え方に沿った方法論だ。V字モデルはシステム開発における設計とテストの関係を図式化したものであり、一般的には図に示すような工程で構成されている。
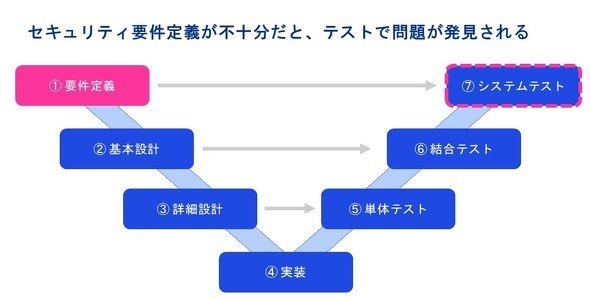
図から分かる通り、セキュアなIoT機器を開発するうえで最も大切なのが「要件定義」だ。どのような機能要件、業務用件が必要なのかが定義できていないと、以降の工程に大きな影響を及ぼしてしまう。実装すべきサイバーセキュリティの要件を明確化しないまま、開発をスタートしてしまうと、製品のセキュリティレベルが開発者の知識レベル、開発にかけられる時間やコストなどに大きく左右されてしまう。
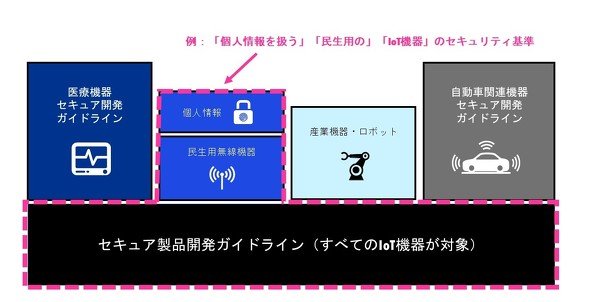
一方でセキュア開発ガイドラインは、「製品のカテゴリー」(医療機器、ロボット、民生品など)、「仕向け地」(欧州、米国、日本など)、「対応すべき法規」(EU一般データ保護規則、カリフォルニア州プライバシー権法、個人情報保護法などのプライバシー法規制など)など、狙いに応じて内容が大きく変わってくる。そのため技術的な観点だけではなく、認証や法規制に精通したメンバーの力を借りる必要があるため、作成に当たっては外部の専門家に相談すべき局面もあるだろう。
「開発部門だけが汗をかく」はNO? PSIRTの重要性
最後に、自社製品のセキュリティ対応を専門に行う組織である「PSIRT」 (Product Security Incident Response Team)の役割とその重要性についても触れておく。
セキュアなIoT機器を開発・販売するためには、開発部門だけが汗をかけば良いというわけではない。例えば、製品発売後に脆弱性が発見された場合、(1)規制当局に対しての報告、(2)顧客へのアナウンス文作成、(3) 販売店・代理店への周知、(4)アップデートファイルの配布、(5)技術的な問い合わせへの対応窓口の開設、(6)製品回収する場合のロジスティクス整備──など、会社全体で取り組まなければならない項目は多い。
しかもこれらの対応項目は全てCRAの要求事項でもあるため、欧州で製品を販売するためには、後回しにできない。
PSIRTは製品セキュリティに関連する全てのタスクを、部署横断で推進する司令塔の役割を担う組織だ。IoT製品を開発・販売する企業においては必須といってもよい組織だが、新しい組織を立ち上げるのは簡単なことではない。
特に海外のサイバーセキュリティ法規制に対応するためには、海外拠点との連携が必須となるほか、サイバーセキュリティ技術の専門家として、海外拠点に対する技術支援も必要となる。グローバルなPSIRTの立ち上げは、国内で閉じているPSIRTの設立よりも、難易度が各段に上がると考えたほうがよいだろう。
筆者はこれまでアジア諸国でIoTセキュリティのサービスを提供してきたが、残念ながら日本はIoTセキュリティ分野で、他国に後塵を拝している状況にあると考えている。
このままでは製品の価格や機能ではなく、セキュリティの不備によって国際競争に負けてしまうという状況を招きかねない。サイバーセキュリティ対策は重要な経営課題であるとの認識を経営層が持ち、早急にセキュア開発体制とPSIRTの構築に取り組み、競争力を維持する必要があるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


日本の製造業に対応を迫る「欧州サイバーレジリエンス法」とは
欧州ではIoT機器のサイバーセキュリティを強化するための法規制が相次ぎ生まれている。中でも、日本の製造業に大きな影響を及ぼすと考えられるのが、無線機器のサイバーセキュリティ強化を求める欧州無線機器指令(RED)と欧州サイバーレジリエンス法(CRA)だ。本連載ではこのうちCRAについて、製造業各社が対応するために必要な基礎知識と方法論を3回にわたって解説する。
この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR