




















「闇サイトで5万件のファイル公開された」──ニデック子会社、不正アクセスの被害状況を報告
ニデック(旧:日本電産)の子会社であるニデックプレシジョン(東京都板橋区)は10月17日、ベトナム拠点(以下NPCV)が8月に受けた不正アクセス被害に関する調査結果を発表した。外部の悪質な犯罪集団にサーバ上のドキュメントなどを盗まれ、約5万件のファイルが闇サイトで公開されたという。
 「闇サイトで5万件のファイル公開された」──ニデック子会社、不正アクセスの被害状況を報告
NPCVは8月5日、犯罪集団による不正アクセスを受けて、社内サーバ内のドキュメントやファイルが漏えい。その後、犯罪集団から身代金の支払いを求める恐喝を受けたが、支払いを拒否していた。被害状況の調査を進めたところ、NPCVの保有していた情報が5万694件分のファイルとして、闇サイトで公開されていたことが分かった。
公開されたファイルの種類は、NPCVの社内文書や取引先の書簡、グリーン調達、労働安全衛生と方針(業務・サプライチェーンなど)関連文書、取引書類(注文書、インボイス、領収書)、契約書など。また、これらのファイルは第三者によるアクセスが可能な状態だったという。
ニデックプレシジョンは不正アクセスの原因について「外部犯罪集団が、NPCVの一般ドメインアカウントのユーザーID、パスワードを何らかの手段で不正に取得してサーバへアクセスし、当該アカウントの権限で閲覧可能なファイルを窃取した」と説明している。
この被害を受け、ニデックプレシジョンの全グループ会社で利用する全ての端末のフルスキャンとパスワードリセットの他、サーバのアクセス権限の見直しを実施。侵入経路と考えられるVPN装置は十分な対策ができるまで運用を停止した。
「漏えいした、または漏えいなどの可能性のある情報の中に、経済的な二次被害を直接生じさせ得る情報は含まれていない。また現時点で、インシデントに起因する情報の不正利用などの二次被害については確認していない」(ニデックプレシジョン)
ニデックプレシジョンは外部機関とも引き続き連携し、セキュリティの強化、社員の再教育などの再発防止策を講じるとしている。また、同社やそのグループ会社をかたり、このインシデント攻撃者を自称するなどの不審なメールを受信した場合は開封せず、メッセージ内のURLなどにはアクセスはしないよう訴えている。
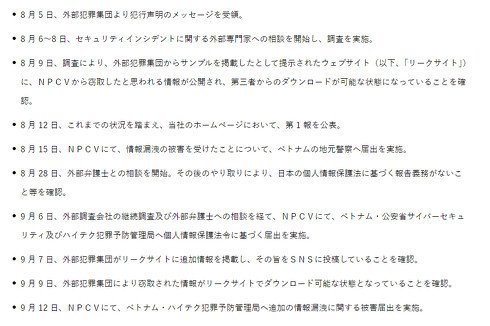 不正アクセスへの対応状況
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR