




















イオンカード、悪用される“オフライン取引”を説明 対応状況を明かすも「十分な対策には至っていない」
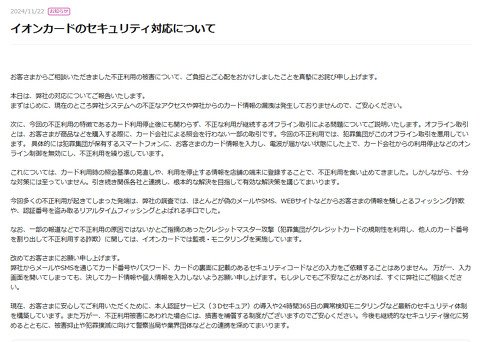
イオンカードは11月22日、セキュリティ対応に関する声明を発表した。同社は20日、不正利用被害に関する補償内容や相談ダイヤル設置を告知し、21日には不正利用被害に関するテレビ報道に補足する声明を発表していた。同社は「本日は、弊社の対応について報告する」とし、不正利用の手口などを説明している。
 イオンカード、悪用される“オフライン取引”を説明
イオンカードの不正利用の特徴は、カード利用停止後にもかかわらず不正な利用が継続するという点だ。これは、オフライン取引の仕組みをついた手口となる。オフライン取引とは、利用者が商品などを購入する際に、カード会社による照会を行わない一部の取引を指す。
イオンカードは「今回の不正利用では、犯罪集団がこのオフライン取引を悪用している」と説明。犯罪集団がスマートフォンで、利用者のカード情報を入力し、電波が届かない状態にし、カード会社からの利用停止などのオンライン制御を無効に。この状況で不正利用を繰り返しているという。
イオンカードは「これについては、カード利用時の照会基準の見直しや、利用を停止する情報を店舗の端末に登録することで、不正利用を食い止めてきた」と対応状況を説明するが「十分な対策には至っていない」という。同社は引き続き関係各社と連携し、根本解決を目指して有効策を講じていくとしている。
「今回多くの不正利用が起きてしまった発端は、弊社の調査では、ほとんどが偽のメールやSMS、Webサイトなどから利用者の情報をだましとるフィッシング詐欺や、認証番号を盗み取るリアルタイムフィッシングとよばれる手口だった」
なお、現時点ではイオンカードのシステムへの不正なアクセスやカード情報の漏えいは発生していないという。一部の報道などで不正利用の原因と指摘があった「クレジットマスター攻撃」(犯罪集団がカードの規則性を利用し、他人のカード番号を割り出す行為)に対しては、監視・モニタリングを実施中としている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR