




















「この投資詐欺、freeeから漏れた情報を悪用してるかも」──そのとき、社員はどう動く 同社のセキュリティ訓練が再び(2/4 ページ)
訓練は想定通り進まず──初動に遅れ
すでにfreeeでは、コールセンターへの問い合わせの中でも深刻なものはエスカレーションし、必要に応じてセキュリティチームなどと連携してインシデント対応につなげるフローは整備済みだ。訓練でもそれに沿って対応が進むかと思いきや、想定通りにはいかなかった。
「最初のコンタクトはメールで行われたのですが、しばらくは読まれずに置いておかれました。もう少ししてから今度は電話で問い合わせ、コールセンター内で対応が始まりましたが、しばらくの間、コールセンター内部に閉じての議論や事象の整理が行われ、なかなかリスク管理室やセキュリティチームへの相談にはつながりませんでした」(茂岩CISO)
ここが、今回の訓練におけるウイークポイントとなった。障害訓練は4時間という限られた時間で実施される。リアリティーを追求するのもいいが、事象の謎解きよりも連携、情報共有と言った本質的な部分に時間を割いてもらえるような工夫がもう少し必要だったかもしれないと反省しているという。
「情報漏えいのようにすぐにセキュリティ関連と分かる事案ならばすぐに動けたと思いますが、今回は『投資詐欺』という、セキュリティからはやや離れた事象として第一報が入ってきました。それもあって、セキュリティチームへのエスカレーションに思った以上に時間がかかったのかもしれません」(土佐CIO)
その後、訓練チームからの誘導も受けながら徐々に2つの事象を結び付け「AさんとB税理士法人は、実は同じことを言っている」というところにたどり着いた。後は徐々に関係者が会議室とオンライン、ハイブリッドで集まり「セキュリティインシデントだろう」と仮説が立ってからの動きは迅速だったという。
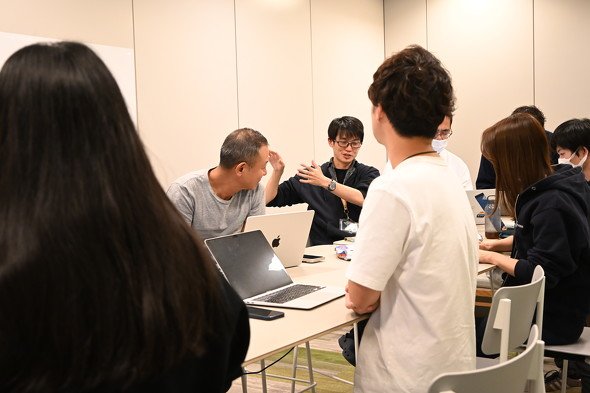 CEOへの報告時の様子
「疑わしい人物の名前が出るか、出ないかくらいのタイミングで、持ち出しを行った張本人のログが特定されて共有されました。インシデント対応に当たっている人にまでたどり着けば、後の対応は本当に素早く行えるレベルに達していることをあらためて実感しました」(土佐CIO)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
4
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR