




















「快活CLUB」への不正アクセスで続報 会員の一部個人情報729万件漏えいか
漫画喫茶「快活CLUB」を運営する快活フロンティア(神奈川県横浜市)は1月28日、21日に公表した外部からの不正アクセス被害について、会員の一部個人情報729万87件が漏えいした可能性があると発表した。
 「快活CLUB」への不正アクセスで続報 会員の一部個人情報729万件漏えいか
対象者は、快活CLUB会員(2015年10月1日~25年1月20日に登録した一部)と快活CLUB仮会員(19年3月25日~25年1月20日に登録した一部)、同社の運営するフィットネスジム「FiT24」会員および室内ゴルフ練習場「FiT24インドアゴルフ」会員(18年10月30日~23年4月1日に登録した一部)。
漏えいした可能性があるのは、氏名とカナ氏名、性別、郵便番号、住所、電話番号、生年月日、会員番号、会員種別、会員ステータス、最新保有ポイント及び有効期限、店舗コード、最終会計日時、バーコード、プッシュ通知希望、クーポンメッセージ。
ただし、会員登録時に必要な身分証明書やクレジットカードの情報、メールアドレス、会員アプリのパスワードは漏えいしていないという。
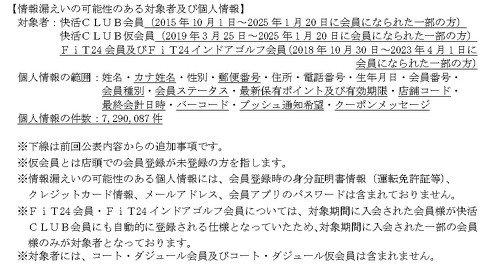 漏えいした可能性のある個人情報の詳細(画像は快活フロンティアの発表より)
対象となるユーザーに対しては、順次メールや郵便などで連絡をする。なお今回の不正アクセスに関し、現時点で個人情報が実際に漏えいした事実や、漏えいに伴う二次被害が発生した事実は確認していないとしている。
快活CLUBを巡っては、サーバに対する不正アクセスを18日の夕方に検知し、外部のセキュリティ専門機関協力のもと調査を進めた結果、会員アカウントを管理するシステムへの不正アクセスが確認され、一部の個人情報が漏えいした可能性があると21日に公表していた。
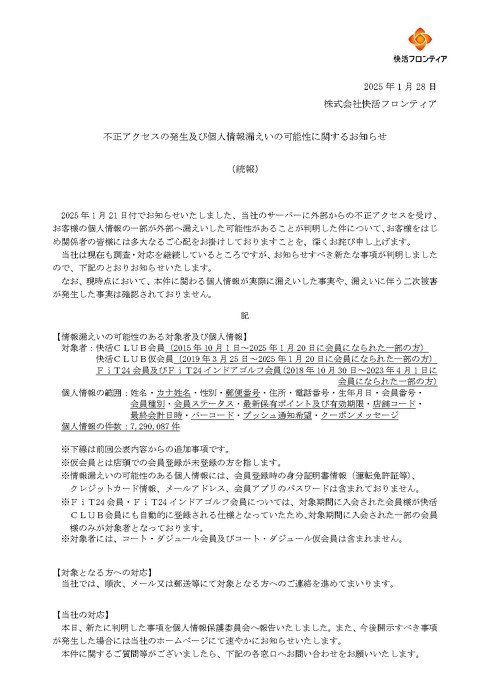 快活フロンティアの発表全文(1/2)
 快活フロンティアの発表全文(2/2)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR