




















QRコードを2回読み取っただけで、73万円を不正に引き出された──PayPay巡る被害に「怖すぎ」の声 その巧妙な手口とは(3/3 ページ)
PayPay社の対策状況は? 詳細を聞いた
ITmedia NEWSがPayPay社に対し、事態への対処について聞いたところ、同社は今回の事案を18日に把握し、対応を開始したと回答。被害件数や総額は現在も確認中としている。
同社は2つのQRコードを使った連携方式について、2つ目のコードの表示時間を10秒程度に制限するなど、一定の安全性を確保する仕組みも取り入れていたとしている。しかし、今回突破されたことを受け、QRコードを用いた認証方式は廃止。WINTICKETとの新規連携も停止したという。
今後は、同様の連携方式に関するモニタリング体制を強化。AIと専門スタッフによる監視を組み合わせ、不正が疑われる場合にはアカウント停止を含む対応を行っていくという。
被害を受けたユーザーに対しては「第三者による被害であると確認された場合、PayPayが用意する補償制度の対象となる」としており、申請フォームからの申告を呼びかけている。必要に応じて警察や関係機関との連携も図っていく方針だ。
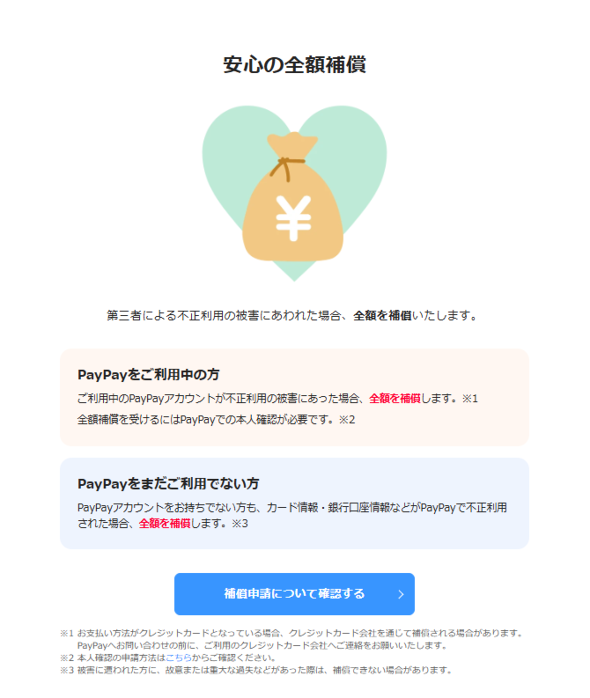 PayPay社による全額補償についての説明
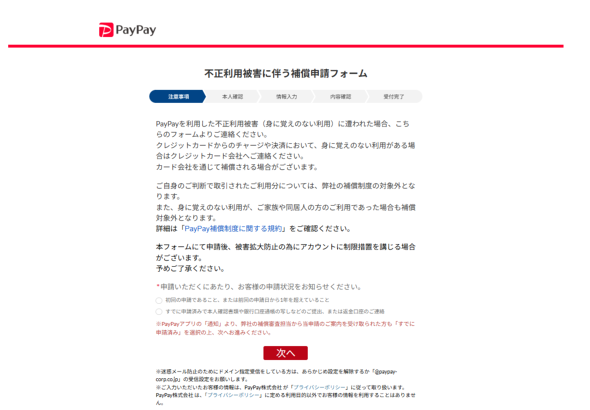 PayPay社が用意している「不正利用被害に伴う補償申請フォーム」
J416DYさんによるスターバックスのプリペイドカードや楽天競馬でも同様の問題が発生する可能性の指摘については「両サービスにおけるPayPayとの連携仕様は把握していない」とした上で「現時点で同様の被害は起きておらず、セキュリティ対策の見直しにより、今後も発生しない設計になっている」と回答した。
またサイバーエージェントも、社内での不正利用モニタリングを強化すると共に、「不正利用が確認された場合は、該当の利用アカウントに対し、速やかに凍結の対応を取る」とコメントした。
なお、被害を公表したXユーザーは6月20日、noteの記事に追記し、再びPayPayを装ったフィッシングメールを受信したと明らかに。今回はWINTICKETとの連携ではなく、単純な支払用QRコードを表示し、それを通じて支払いを促すものだったが「QRコードをスキャンするだけでお金を奪われるリスクは、今も残っている」と警鐘を鳴らしている。
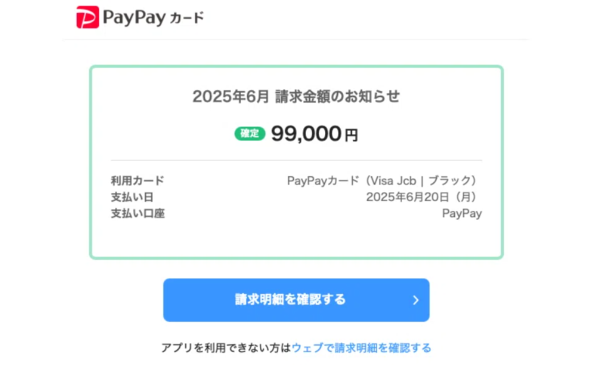 再び届いたというフィッシングメール(当該noteより引用)
【編集履歴:2025年6月21日午前10時10分 追加取材に基づき、本文中の表現を一部修正いたしました】
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
3
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
4
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
5
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
6
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
7
「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
Anthropic、独自の“創薬活動”に着手 社員1人のバイオ企業を買収、小児難病の治療薬研究を進める
-
10
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR