




















QRコードを2回読み取っただけで、73万円を不正に引き出された──PayPay巡る被害に「怖すぎ」の声 その巧妙な手口とは(1/3 ページ)
突如として届いた、「PayPayカード」を名乗る請求メール。添付されたリンクを開いてQRコードを読み取ったところ、銀行口座から計73万円がPayPayアプリの残高として引き出され、勝手に使われてしまった――X上でこんな被害が報告され、注目を集めている。特徴的なのは、QRコードを2回読み取らせるだけで、残高を引き出したというその手口だ。
 どんな手口なのか(編集部撮影)
被害を公表したXユーザーは、PayPay残高が1万円だったにもかかわらず、PC上に表示されたQRコードを読み取っただけで銀行口座から入金され、合計73万円が使われる被害に遭ったという。同ユーザーは6月18日にnoteで詳しい経緯を公開。noteには3000件以上のいいねが付いた他、X上で「怖すぎ」と反響が集まっている。
noteの記事によれば、同ユーザーは18日、「PayPayカード」をかたる請求メールを受信。文面やデザインはPayPay公式を装ったもので、記載されたリンクを開くと、PC画面に2つのQRコードが表示され、PayPayアプリで順にスキャンするよう促されたという。
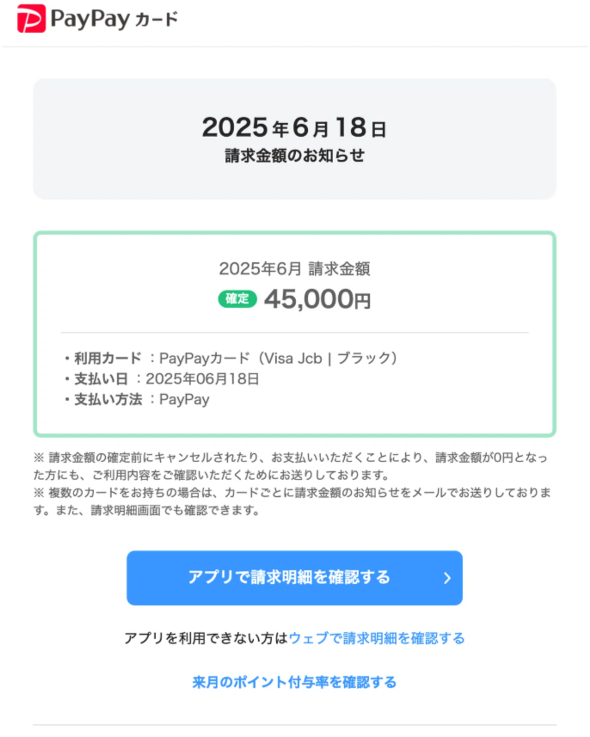 実際に届いたという、「PayPayカード」をかたった請求メール(当該noteより引用、以下同)
指示に従ってQRコードを読み取ったところ、アプリ上には特に確認表示もないまま、銀行口座から6~10万円ずつの出金が複数回実行され、PayPayの残高にチャージされた。直後、Appliss公式アカウントの管理者が操作していないにもかかわらず、競輪・オートレースの投票券を購入できるサービス「WINTICKET」への支払いが相次いで行われ、合計73万円を勝手に使われたという。
オートチャージ機能はオフにしていたものの、チャージと支払いは止まらなかった。すぐに銀行口座の連携を解除したが、ほぼ全額が使われた後だったという。
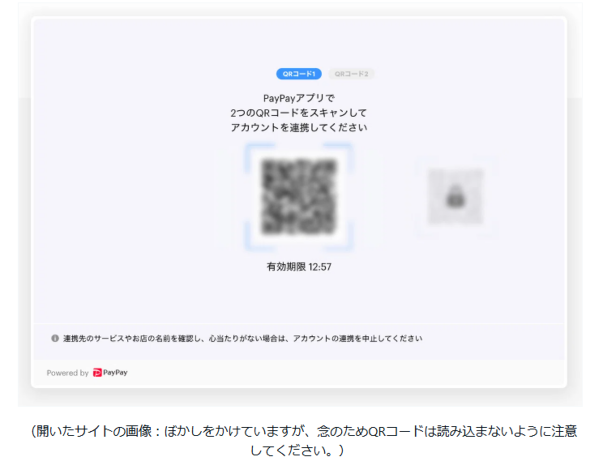 読み取るように指示されたというQRコード
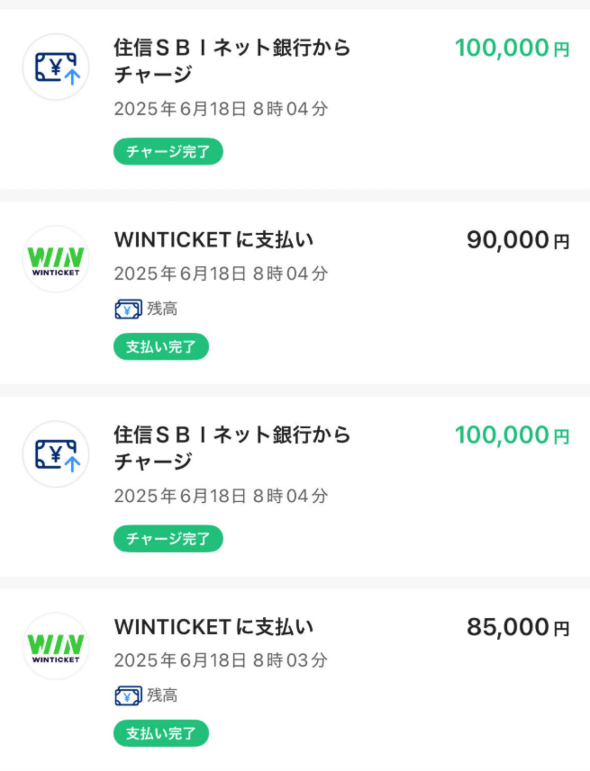 「ほぼ一瞬」で勝手にチャージされては次々に支払いが行われたという
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR