




















北朝鮮ITワーカーの不正収益、AIで巧妙化 米司法省が大規模摘発
米司法省(DoJ)は6月30日(現地時間)、北朝鮮が体制の資金源として利用しているリモートITワーカーによる不正な収益獲得スキームに対処するための、全米規模での協調的な対策を発表した。2件の起訴、1件の逮捕、16州にわたる29カ所の「ラップトップファーム」の捜索、29の金融口座および21の詐欺的Webサイトの押収が含まれる。
北朝鮮のリモートITワーカーは、盗用または偽造された身元情報を使い、米国の企業に不正に雇用されることで、北朝鮮政府の資金源を確保している。彼らは主に北朝鮮、中国、ロシアを拠点とし、VPNやリモート監視・管理(RMM)ツールを悪用して、自らの所在地と身元を隠蔽しているという。
Microsoftは同日、2024年以降にこれらの北朝鮮のリモートITワーカーが、AIを駆使してその活動の規模を拡大し、洗練度を高めていると説明した。
具体的には、盗用した身分証明書の写真の置き換え、写真をよりプロフェッショナルに見せるための加工、音声変換ソフトウェアの利用も確認されており、将来的には仲介者を介さずに直接面接を行う可能性も示唆されている。
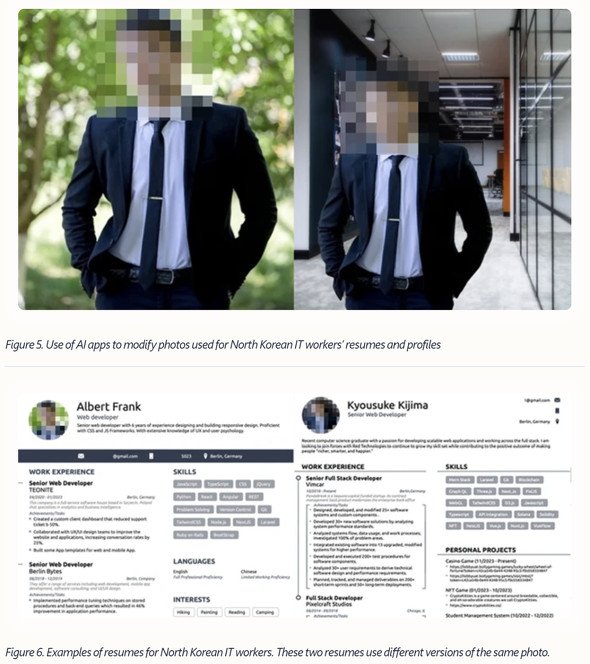 AIアプリを使ったプロフィール写真の改造例(上)、履歴書例(下)
DoJの摘発で、例えば米ジョージア州では北朝鮮籍の4人が電信詐欺とマネーロンダリングの罪で起訴された。
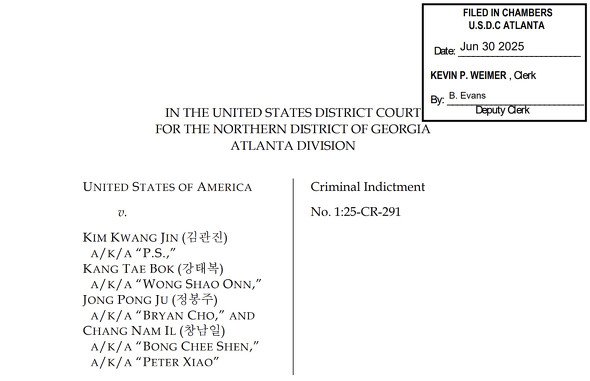
彼らは、アトランタを拠点とするブロックチェーン研究開発企業とセルビアの仮想トークン企業に雇用され、雇用主の信頼を得た後、合計で約90万ドル以上の仮想通貨を窃取した。窃取した資金は仮想通貨ミキサー「Tornado Cash」で洗浄され、その後、偽造したマレーシアの身分証明書で開設された仮想通貨交換口座に送金された。
Microsoftは、こうした脅威に対抗するため、MLソリューションを開発し、異常なログイン活動を監視することで、犯罪者の可能性が高いアカウントを特定し、その活動を阻止しているという。
同社はまた、北朝鮮のITワーカーによって作成された3000件のOutlookやHotmailのアカウントを停止し、影響を受けた顧客にはMicrosoft Entra ID ProtectionやMicrosoft Defender XDRを通じて警告を発したとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
8
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
9
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
10
タイムズカー、お見舞金3000円の算定基準は? パーク24に聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR