




















旧「アトレカード」のQRコード読むと“不審なサイト”に、注意呼び掛け ドメイン管理の不備か
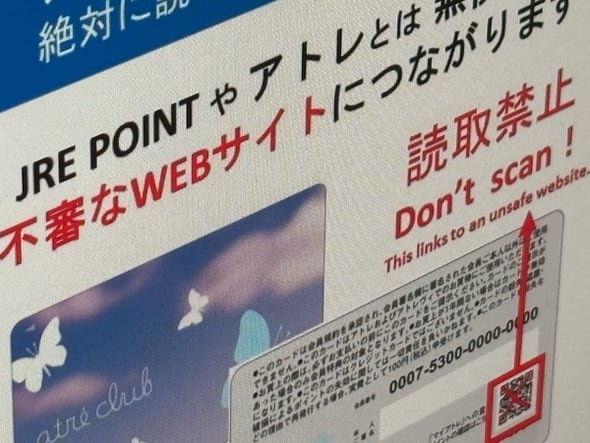
JR東日本の子会社で、駅ビルの商業施設を運営するアトレ(東京都渋谷区)は6月27日、旧「アトレカード」の裏面に記載しているQRコードをスマホなどで読み込まないようにユーザーに呼び掛けた。不審なサイトにつながるという。
 (出典:アトレのWebサイト)
対象のカードは、2013年の10月から16年2月までに発行されたアトレカード。裏面には、同社が「アトレクラブ」会員向けに提供していたWebサービス「マイアトレ」で2015年度まで使用していたドメイン「atre-club.jp」のURLをQRコードにして記載していた。
しかしatre-club.jpはサービス終了後になんらかの理由で失効し、第三者の手に渡ったとみられる。アトレは「アクセスすると不審なWebサイトへ誘導されることを確認している」として注意喚起した。
なお編集部で確認したところ、当該URLはアクセスできない状態になっていた(7月2日午前11時現在)。
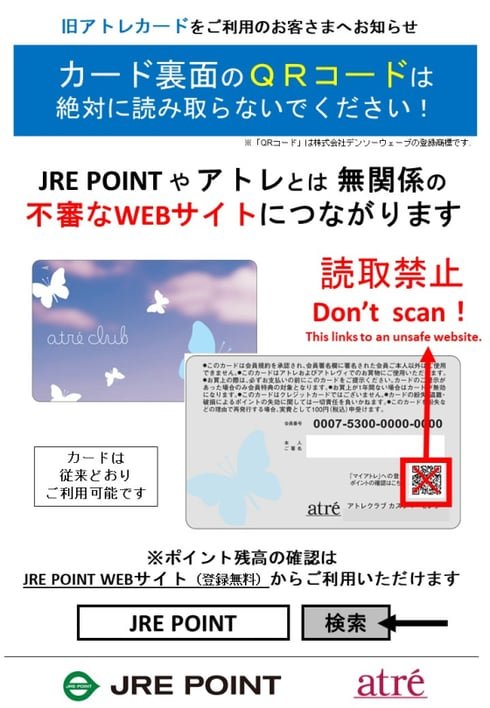
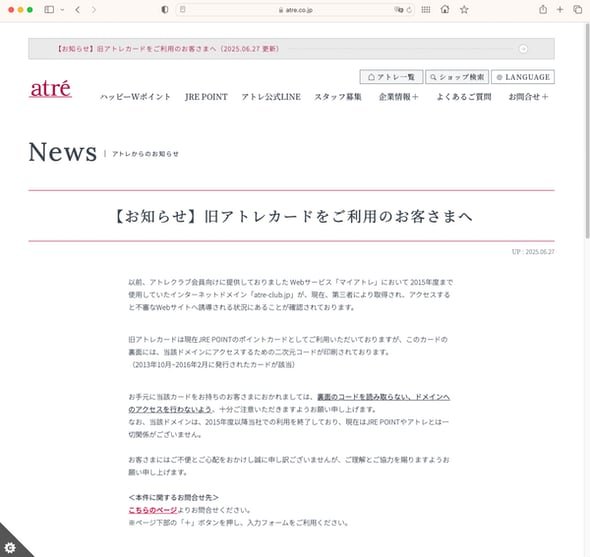 アトレの注意喚起(出典:アトレのWebサイト)
ドロップキャッチの危険性
企業や団体が使用済みドメインの管理を怠り、失効した後で悪意ある第三者の手に渡る事例が後を絶たない(ドロップキャッチと呼ばれる)。例えば23年には岡山県が過去に使っていた5つのドメインが第三者に再取得され、県は「無関係」と広く注意を呼び掛けた。
24年には、NTTドコモが21年まで提供していたウォレットサービス「ドコモ口座」のドメイン「docomokouza.jp」がオークションに掛けられて話題に。その後402万円で落札され、落札者は不明ながらも当該ドメインはドコモの管理下に戻った。
同じく24年の年末には、セキュリティ企業のマカフィーが技術ブログに使用していたドメインがいつの間にか「パパ活アプリ」のアフィリエイトブログサイトに変わっていると話題になった。
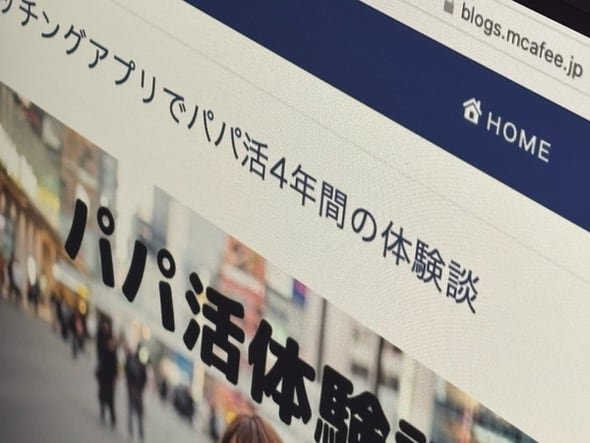 ブログに使用していたドメインがいつの間にか「パパ活アプリ」のアフィリエイトブログサイトに変わっていた事例
業界団体の日本DNSオペレーターズグループは、安易なドメインの廃止はリスクが大きいと指摘。一度休眠させて検索エンジンや被リンクサイトへの削除依頼などの“逆SEO対策”を行い、DNSクエリ数があらかじめ定めたしきい値を下回ってから判断する、といった運用方法を推奨している。
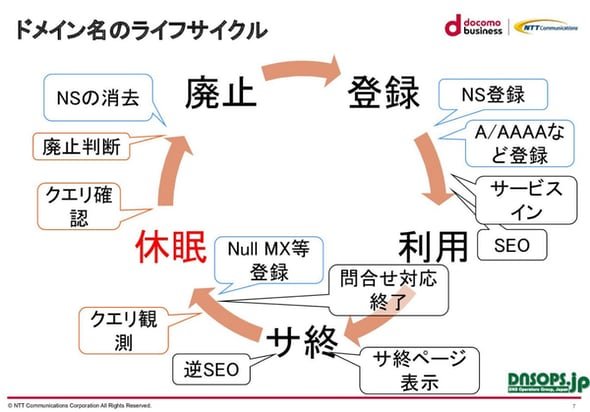 ドメイン廃止のための“終活”手順(出典:日本DNSオペレーターズグループの資料)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
5
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
6
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
7
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
-
8
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
9
「若手はAI使うな」は“老害”なのか? 新人教育で「AI禁止」した企業の1年後
-
10
GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR