




















大阪万博、パビリオン予約での不正行為に警告 ID無効化の対応も――“裏ワザ”対策か
大阪・関西万博を運営する2025年日本国際博覧会協会は7月10日、デジタルチケット予約サイトにおける不正行為を防止するため、「予約・抽選」機能のセキュリティ強化を実施していると発表した。不正行為を検知した場合は「不正なアクセスです」と表示し、強制的にログアウトさせる他、該当するチケットIDを無効化する場合があるとしている。
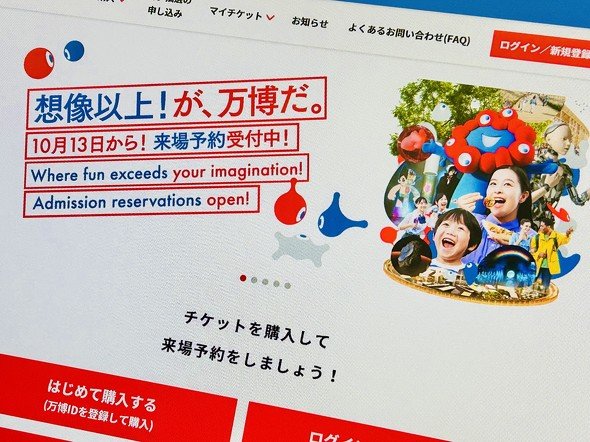 デジタルチケット予約サイトより引用
XやYouTubeなどでは6月頃から、予約サイト上で行える「3日前空き枠先着予約」に関して、URLの一部を手動で書き換えることで、通常より早くアクセスし予約を試みる手法が「裏ワザ」として広まっており、万博協会の対応をこれと絡めて語るSNS投稿なども見られる。なおITmedia NEWSが万博協会に背景について問い合わせたところ、「セキュリティ上の観点から回答できない」との返答だった。
協会は、予約サイトの利用規約で「不正アクセスをし、またはこれを試みる行為」「本サイトの運営を妨害するおそれのある行為」「不正な目的を持って本サイトを利用する行為」などを禁止事項として定めている。違反行為が確認された場合は当該サイトの利用を制限できるとしており、今回の発表でもこの方針を明示した形だ。
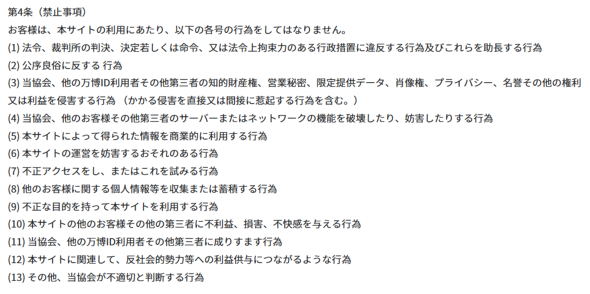 利用規約より引用
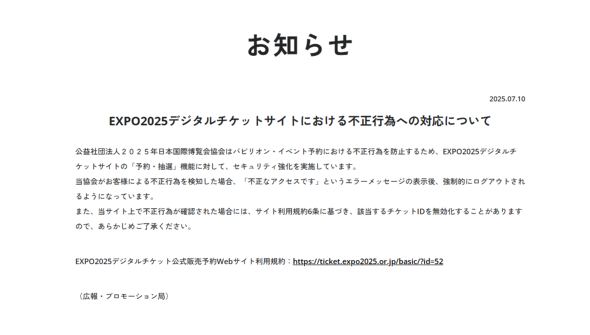 「お知らせ」の全文
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR