




















SharePoint Serverへの攻撃は中国ハッカー集団によるもの──Microsoftが説明
米Microsoftは7月22日(現地時間)、19日に発表したオンプレミス版「SharePoint Server」へのゼロデイ攻撃は、中国国家と関係のある複数のハッカー集団に関連していると説明した。
Microsoftは公式ブログで、「本稿執筆時点で、インターネットに接続されたSharePoint Serverを標的として、中国国家を名乗る2つの攻撃グループ、Linen TyphoonとViolet Typhoonがこれらの脆弱性を悪用していることを確認している。さらに、Storm-2603として追跡されている中国を拠点とする別の攻撃グループによる悪用も確認済みだ。これらのエクスプロイトを悪用している他の攻撃グループについても、現在調査が進行中だ」としている。
Microsoftは既にこの攻撃の影響を受けるSharePoint Server向けのパッチをリリース済みだが、この脆弱性が広く知られるようになったため、パッチ未適用のシステムのリスクは高まっていると警告した。
この攻撃は、システムへの認証されていないアクセスを可能にする脆弱性を悪用するものだ。これにより攻撃者は、ファイルシステムや内部構成を含むSharePointのコンテンツにアクセスし、ネットワーク経由でコードを実行(RCE)できるようになる。
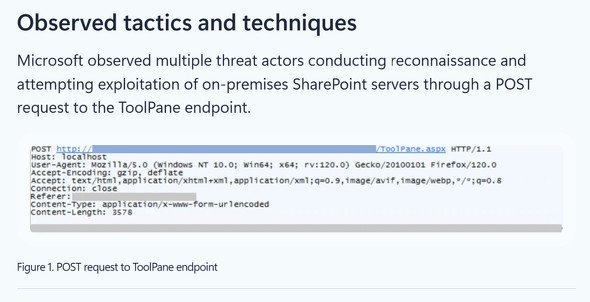 攻撃の手口(画像:Microsoftの公式ブログより)
米サイバーセキュリティ企業Eye Securityによると、22日時点で少なくとも400台以上のシステムが侵害されていることが確認されているという。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
auメールで朝から障害 全国で利用しづらい状況に
-
6
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
7
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
8
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
9
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR