




















Microsoft SharePointのゼロデイ脆弱性、RCE攻撃で悪用 パッチ公開済み
米Microsoftは7月19日(現地時間)、現在進行中のオンプレミス版「SharePoint Server」顧客を標的としたアクティブな攻撃について警告を発した。この脆弱性は「CVE-2025-53770」として割り当てられ、Microsoftは20日に情報を更新し、パッチを公開した。
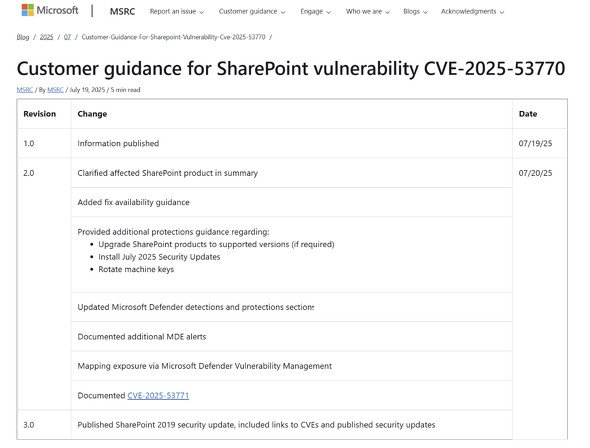
この脆弱性は、認証されていないリモートコード実行(RCE)を可能にするもので、オンプレミス版のSharePoint Serverに影響を与える。なお、「Microsoft 365」の「SharePoint Online」は影響を受けない。
米サイバーセキュリティ企業Eye Securityによると、20日時点で少なくとも54の組織と85以上のSharePointサーバが侵害されていることが確認されているという。
Microsoftは19日の公式ブログを20日に更新し、SharePoint Subscription EditionおよびSharePoint 2019の顧客をCVE-2025-53770およびCVE-2025-53771のリスクから完全に保護するためのセキュリティアップデートをリリースしたとしている。
SharePoint Server Subscription Editionのセキュリティアップデートは「KB5002768」、SharePoint Server 2019は「KB5002754」。
パッチの適用に加え、SharePointサーバのASP.NETマシンキーのローテーションとIISの再起動も重要だとしている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
2
渦中のGMO、熊谷代表の発信は“火に油”か? 「経営トップが自ら広報」の功罪
-
3
NEC、委託先の情報漏えいで謝罪 「セキュリティ事業を手掛ける企業として反省」
-
4
Apple、初のタッチ対応「MacBook Pro」発表 新型OLED搭載、国内価格は49万9800円から
-
5
JALの予約システムに不正アクセス 約9万人分の予約情報が漏えい 一部ではパスポート番号も
-
6
VTuber「兎田ぺこら」グッズにSNSで風評被害→示談成立 「保護者同伴で謝罪などがあったため」
-
7
Google、「Gemini 4 Carbon」発表 「Argon」公開から2週間、サイバー防御能力などを強化
-
8
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
9
AIが人間に“闇バイト”を発注? AIが物理的労働を買う求人サイト「RentAHuman」の実態
-
10
「ツイキャス」不正アクセスで停止 復旧までに「相応の時間」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR