




















アサヒへのランサム攻撃で「Qilin」が犯行声明 過去には医療機関への攻撃で患者の情報を人質に
アサヒグループホールディングスが9月下旬に受けたサイバー攻撃について、ランサムウェアグループ「Qilin」が犯行声明を出していたことが分かった。真偽は不明ながら、近年はQilinの活動が活発化しているとしてセキュリティ企業も警告を出していた。
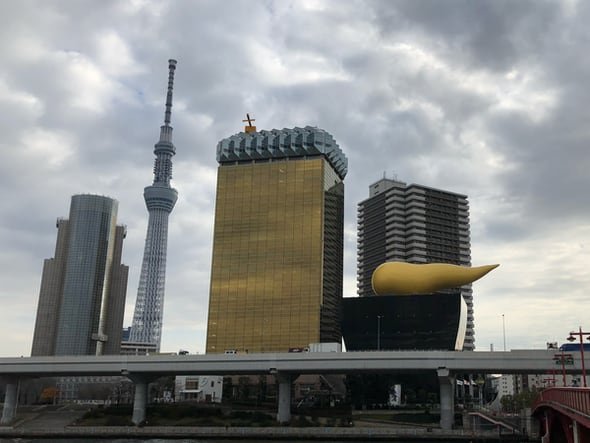 アサヒグループ本社がある「アサヒビールタワー」と「スーパードライホール」(撮影は17年12月)
脅威検知&追跡プラットフォームを提供するHackmanacのXアカウントによると、Qilinはダークウェブのリークサイトでアサヒグループへのサイバー攻撃を行ったと主張し、その上で財務書類や契約書、従業員の個人データ、開発計画などを含む約27GBの社内情報を窃取したという。サンプルも公開している。
Qilinという名前は、2024年6月に英国で発生した英国民保健サービス(NHS)および英病理検査機関Synnovisへのサイバー攻撃事件にも登場する。この攻撃では血液検査に必要なシステムが使用できなくなり、一部の病院で診察や手術3000件以上がストップした。
この時は患者のデータがシステム復旧のための人質とされ、Qilinは5000万ドルの身代金を要求し、ダークウェブで約400GBの個人情報を公開した。しかしIT系メディア「The Register」の記事によると、QilinはSynnovis側が回答を引き延ばしたことを理由に「交渉を止めて連絡を絶った」という。
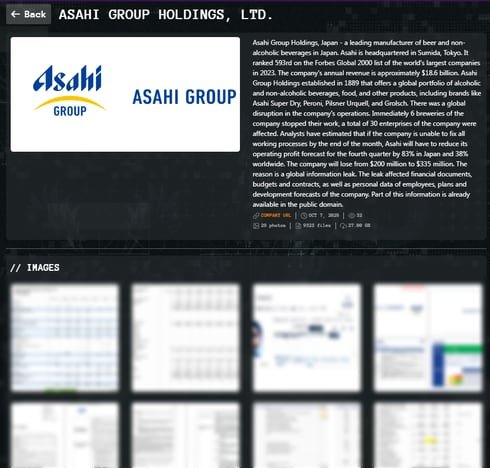 Hackmanacの報告。漏えいしたデータと見られるサンプルもある(出典:Hackmanacの公式Xアカウント)
アサヒグループホールディングスは9月29日、社内システムにサイバー攻撃を受けたと公表し、後日ランサムウェア攻撃だったことを明らかにしている。この攻撃で同社は国内グループ各社の業務に多大な影響が生じており、現在は商品供給を最優先に復旧作業を行っている。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
6
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
7
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
-
8
Google DeepMind、ワールドモデル「Genie 4」発表 音声や会話もリアルタイム生成、Geminiと連携
-
9
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
10
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR