




















京王線の車内広告に“不審なQRコード” 電通大が注意喚起
電気通信大学は10月21日、京王線の車両内に掲出されている同大学の広告に「QRコードは記載していない」と公式Xアカウントで注意喚起した。X上では20日ごろから、車内広告にあったQRコードを読み込んだところ「よく分からんPDFに飛ばされた」という投稿が一部で注目を集めていた。
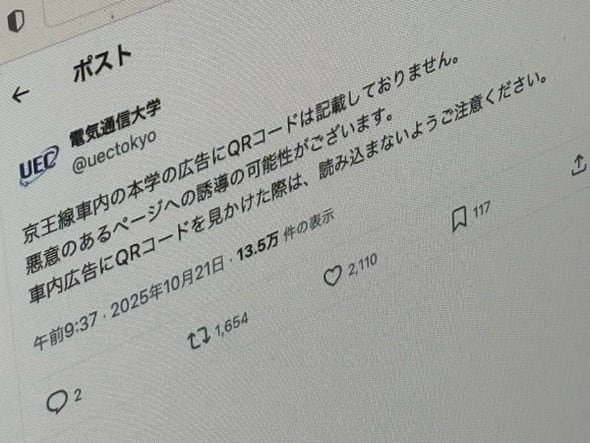 電気通信大学のポスト(出典:X)
乗客とみられるXユーザーが投稿した写真には、広告の「電気通信大学」という文字の下にQRコードが映っている。位置的に不自然さはなく、大学Webサイトへの誘導と受け取られそうだ。しかし実際に読み込んだ別のユーザーによるとGoogle ドライブの共有ファイルのURLだったという。
電通大は、2021年からキャンパスの最寄駅である調布駅を発着する京王線など、京王電鉄の車両内に広告を掲出しているが、広告面にQRコードは存在しない。このため、第三者がシールのようなものを貼り付けたとみられている。
電通大は「悪意のあるページへの誘導の可能性がある。車内広告にQRコードを見かけた際は、読み込まないように注意してほしい」と呼び掛けている。
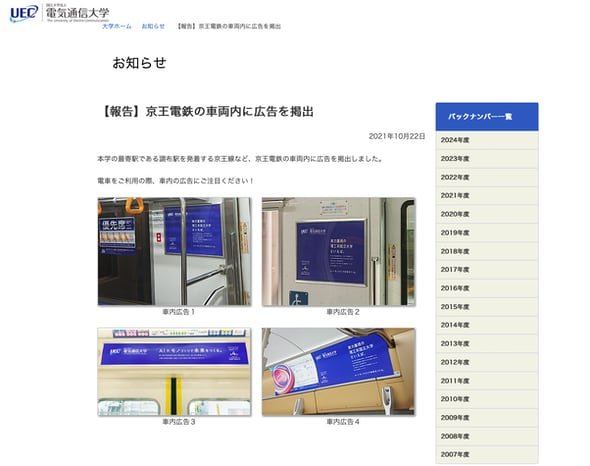 電通大が京王電鉄の車両内に掲出している広告。QRコードは存在しない(出典:電通大の発表資料)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
5
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
6
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
7
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
10
IPO目論見書に「AIは人類の存亡リスク」「コードの9割はClaude製」 Anthropicが示した規格外の見立て
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR