




















旧「スラッシュドットジャパン」の偽サイト現る 「絶対ログイン禁止」と関係者が注意喚起
かつてコンピューター関係の掲示板として人気を集めた「スラッシュドットジャパン」の偽サイトが確認され、関係者のXアカウントが注意喚起している。手放したドメインを第三者が取得し、悪用されるドロップキャッチの事例とみられる。
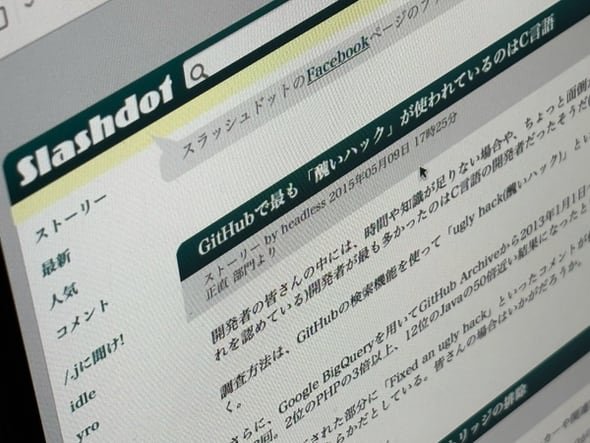
偽サイトは2015年ごろのスラッシュドットジャパンを再現したとみられ、URLも同じ。かつて利用者だった場合、Webブラウザによっては自動的にログインIDやパスワードを入力してしまう可能性もあり注意が必要となる。
スラッシュドットジャパンは米VA Linux Systemsが運営していたニュースサイト「Slashdot」の日本版として2001年にオープン。15年に「スラド」と改名したが、24年1月にサービスを終了している。
ドメイン名にも終活が必要
ドロップキャッチは、更新されなかったドメイン名が再登録できるようになった瞬間を狙って登録する行為のことで、登録者は前の使用者が築いたドメインパワーにただ乗りできてしまう。前の使用者には“なりすまし”やブランド毀損など、使われ方によって様々なリスクが生じる。
このため業界団体の日本DNSオペレーターズグループは、ドメインを廃止する場合は一度休眠させ、検索エンジンや被リンクサイトへの削除依頼、アーカイブサイトからのコンテンツ削除といった逆SEO対策を行い、DNSクエリ数があらかじめ定めた“しきい値”を下回ってから判断する「終活」を推奨している。
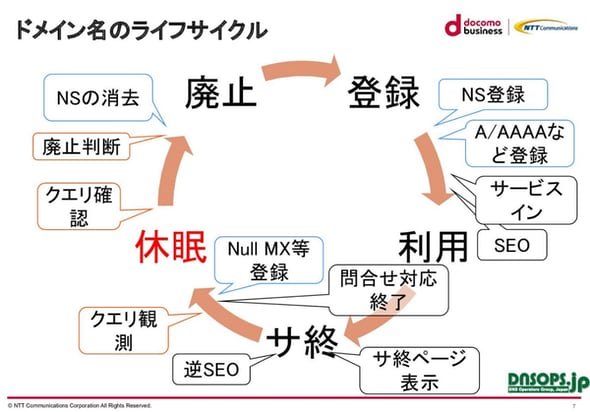 ドメインは廃止の前に休眠させて逆SEO対策などを行うべきだという(出典:日本DNSオペレーターズグループの資料)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
4
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
7
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
8
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
9
「自分の個人情報が漏えいした……どうすれば?」 IPAが対処法公開
-
10
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR