




















金融庁・日銀、金融機関にAIサイバー攻撃の対策要請 対応の優先度決定など9項目
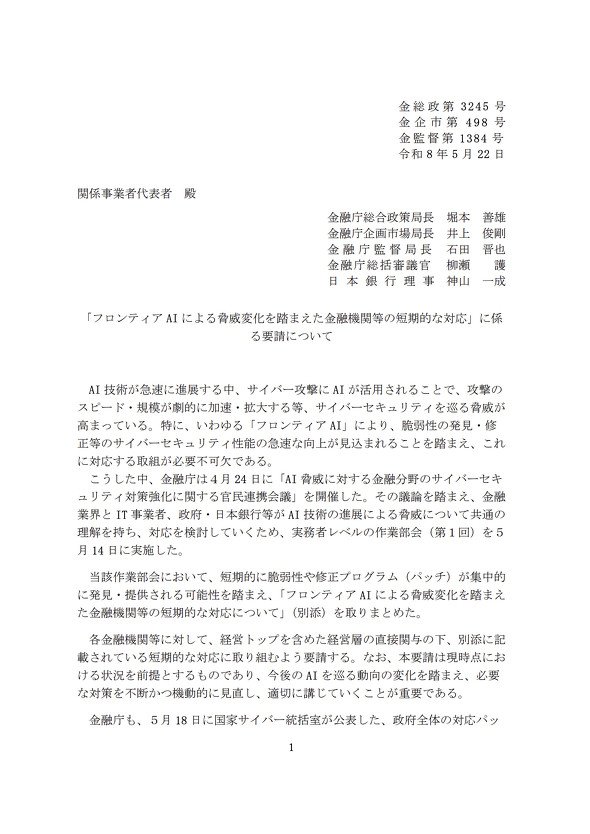
金融庁と日本銀行(以下、日銀)は5月22日、AI技術を悪用したサイバー攻撃の脅威を受け、関係金融機関に9項目からなる短期的な対応を要請した。
金融庁が4月24日に開催した官民連携会議と、5月14日の実務者作業部会での議論を取りまとめた。要請事項は以下の通り。
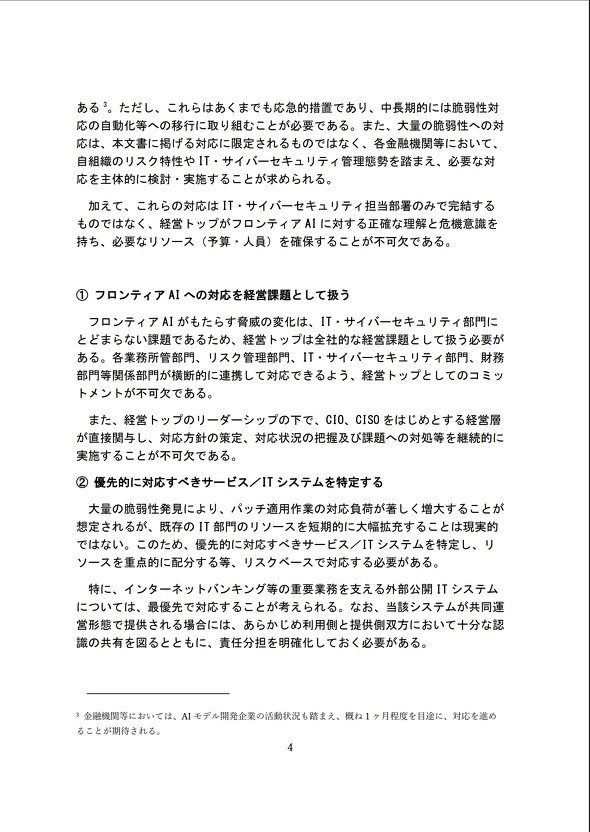
- ChatGPTやClaudeを代表とする「フロンティアAI」への対応を経営課題として位置付ける。IT・サイバーセキュリティ部門にとどまらず、経営トップが全社的な経営課題として扱い、各業務所管部門、リスク管理部門、IT部門、財務部門等が横断的に連携する体制構築を求める。
- 優先的に対応すべきサービス/ITシステムの特定。大量の脆弱性発見でパッチ適用作業の負荷が著しく増大すると想定するため、リスクの高い領域から優先的に対応を進める。インターネットバンキングなどの重要業務を支える外部公開ITシステムは最優先で対応すべきだとしている。
- 技術負債の解消。不要なネットワークポートの閉塞、特権IDの削除、未対応の修正プログラム(パッチ)の適用などにより、迅速なパッチ適用が可能な状態を確保する。特に、サポートが終了している製品を、速やかにサポート対象バージョンへ更新する。
- パッチ適用に関する人的リソースの追加。今後増加が見込まれる脆弱性への対応力を向上するため、実施計画を見直すとともに、他のITシステム部門からの支援等を検討すべきとしている。
- ベンダーとの維持保守契約の内容確認。パッチ適用作業が現行の維持保守契約に含まれていること、夜間・休日も含めて適時対応可能な契約内容となっていることなどを確認する。
- パッチ適用プロセスもリスクの大きさに応じて優先順位を付ける。共通脆弱性評価指標(CVSS)スコアが高くない脆弱性であっても攻撃者が悪用するケースがあり、攻撃が実際に起こる可能性も踏まえた評価を行う必要があるとしている。
- パッチ適用以外の対策強化。クラウド型のWebアプリケーション防御機能(WAF)を用いた仮想パッチの適用、ネットワーク分離、特権IDへの多要素認証導入、端末における不正検知・対応機能などの防御能力強化。
- 優先サービス/ITシステムの停止への備え。サイバー攻撃でITシステムが停止する場合を想定するとともに、能動的なサービス停止の判断基準・手順を自組織内で明確化することが重要としている。
- 外部との連携の維持・強化。金融ISACや各業界団体・コミュニティ、当局からの情報に積極的にアクセスし、自組織の取り組みも共有することで、金融分野全体の強靭性を高める。
 画像:資料より
今回の要請はあくまで応急的措置と位置付け、中長期的には脆弱性対応の自動化といった対策を進める方針。金融庁は、政府が18日に発表した対応プロジェクト「Project YATA-Shield」(5月18日公表)に沿って、金融分野の特性を踏まえた対策を講じていくとしている。
要請の背景には、フロンティアAIの発展に伴うサイバー攻撃の脅威がある。フロンティアAI、中でも米Anthropicが4月7日に発表した「Claude Mythos」などのモデルは、脆弱性の発見や攻撃コードの生成能力に優れ、熟練技術者でも難しかったソフトウェアの欠陥を短期間で大量発見できるとされる。
こうした中で、金融機関は資産管理、脆弱性管理、修正プログラム(パッチ)適用、監視対応について、迅速かつ適切に対応できる態勢かを至急点検し、必要な強化を図る必要があると呼び掛けた。
一方、英国AI安全性評価機関(AISI)の報告書では、現時点でフロンティアAIは十分な防御を備えたITシステムへの攻撃を達成できるとはいえないという。金融庁・日銀は分析も踏まえ、「金融分野におけるサイバーセキュリティに関するガイドライン」に基づく対策を、迅速・着実に実行することが引き続き重要だと強調した。
 画像:資料より
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
3
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
4
Google、プライバシーポリシーに「Gmail」「Googleフォト」のデータを広告に使う例外を追加 回避方法は
-
5
GMO不正アクセス、犯人側は「27日に顧客のPC攻撃」予告 GMOが端末回収、ホワイトハッカーが解析中
-
6
GMO、攻撃者による情報公開を確認 顧客データ含むか調査中 追加の見舞金も検討
-
7
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
-
8
「5年でバッテリーが使い物にならなくなる」は本当か テスラ「モデル3」5年目点検で分かったこと
-
9
GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も
-
10
「年齢は合ってますが、人間ではありません」 6歳の飼い猫に届いた“進研ゼミの案内” なぜ届いたのかベネッセに聞いた
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR