


ローソン、215万件の個人情報漏えい 「ユーザー本人に情報を表示する機構」に不正アクセス
ローソンは10月8日、ローソンのアプリやWEBサービスを利用するための共通アカウント「ローソンID」が第三者による不正アクセスを受け、215万5345件分の個人情報が漏えいしたと発表した。メールアドレスと氏名のほか、プレゼントの応募などで入力していた場合は性別、電話番号、住所、メルマガ取得情報も漏れた。
加えて、催事商品を事前予約・決済できる「ローソンアプリ予約」も不正アクセスを受け、26件分の氏名、電話番号、クレジットカード番号の一部が漏えいした。
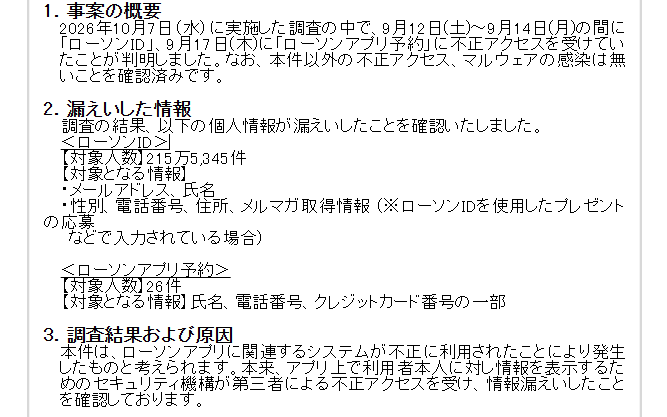 ニュースリリースより
 ローソンアプリの紹介(App Storeより)
10月7日に行った調査で、9月12日から14日の間に「ローソンID」、9月17日に「ローソンアプリ予約」に不正アクセスを受けていたことが判明した。
本来、アプリ上でユーザー本人に情報を表示するためのセキュリティ機構が第三者による不正アクセスを受け、情報が漏えいしたという。
同社は不審なアクセス元をブロックし、ローソンアプリ予約の機能を停止した。対象者には「lawson_id@mailservice.lawson.jp」から順次個別に案内する。
個人情報保護委員会にも報告した。今後、対象システムのセキュリティ対策と監視体制、インシデント対応体制を強化する。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「応用情報技術者試験」申込障害 カード二重決済、「申込完了」でも座席なし……IPAが詳細発表
-
2
SBI証券、Google・Appleパスキー乗っ取り被害「確認されていない」 注意喚起は他社事案
-
3
ChatGPT、無料版を含む全ユーザーに「GPT-6」 回答内に“操作できる画面”を生成する「Intelligent UI」搭載
-
4
「IDCFクラウド」障害で止まった「MTクラウド版」、「Googleクラウド」のバックアップで「さくらのクラウド」に移行へ
-
5
IDCFクラウドへのランサム攻撃、495の企業・自治体に影響 一部には「復元難しい」との通達も
-
6
Googleパスワードマネジャーに脆弱性 パスキーで守られたアカウント乗っ取る3つの攻撃手法、米パロアルトが警鐘
-
7
バイブコーディングで作った公開中のWebアプリ、9割に脆弱性 MSの研究者など調査
-
8
NISA口座「もぬけの殻」に 不正アクセス被害者らが証券4社に原状回復求め調停
-
9
相次ぐ不正アクセス受け、古川デジタル相がコメント 国民に3つのサイバー対策呼び掛け
-
10
「楽天ドライブ」に不正アクセス 保存したデータなど1.5万アカウント分が取得・閲覧のおそれ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR