


JR九州、会員メアド最大130万件漏えいか IDCF不正アクセスの影響
JR九州は10月9日、IDCフロンティアで発生した不正アクセスに伴い、「JR九州Web会員」の電子メールアドレスが最大約130万件漏えいした可能性があると発表した。会員向けのメール配信用の外部サービスも一部使えなくなっており、メールマガジンが配信できない状態だ。
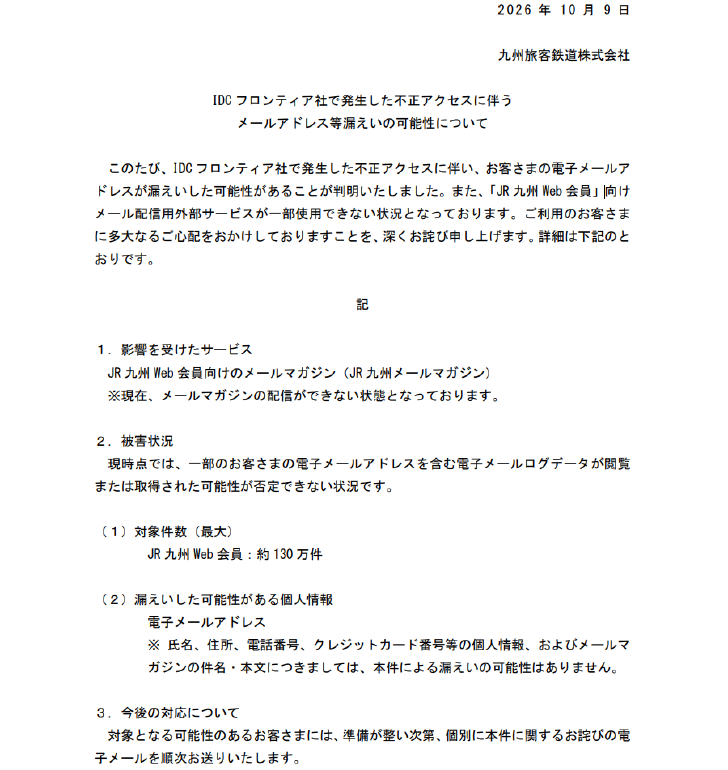 ニュースリリースより
メールアドレスの他、電子メールのログデータが閲覧または取得された可能性があるという。メールマガジンの件名・本文は漏えいの可能性はない。氏名、住所、電話番号、クレジットカード番号などの個人情報も漏えいした可能性はないという。
IDCフロンティアは7日、法人向けクラウドサービス「IDCFクラウド」の一部がランサムウェア攻撃を受け、障害が発生したと発表。495の企業・自治体に影響が出ている。
JR東日本も9日、IDCフロンティアへの不正アクセスにより、「えきねっと」などの会員のメールアドレスなどが最大約206万件漏えいした可能性があると公表。鉄道インフラ企業にも影響が出ている形だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
山中で遭難の16歳少年、登山計画に生成AI「Claude」利用 救助隊は「ルートの妄信」警鐘
-
2
「お前たちのクラウドはわれわれのもの」 IDCFクラウドの管理画面に出た攻撃者のメッセージ 内容に運営元は
-
3
JR東日本、「えきねっと」「ビューカード」などで漏えいか メルアドなど最大609万件 IDCFへの不正アクセスで【追記あり】
-
4
SBI証券、Google・Appleパスキー乗っ取り被害「確認されていない」 注意喚起は他社事案
-
5
金融庁、本人確認の「ICチップ一本化」へ早期移行を要請 免許証画像の漏えい相次ぎ
-
6
履歴書100通に1通「AIだけが読める文字」 20万件調査でわかった“就活ハック”の手口 米研究
-
7
農水省の“クソダサ”ポスター話題 「AIよりよっぽど良い」の声も 担当者に狙いを聞いた
-
8
米国防総省にも不正アクセス 個人情報300万人分が平文で漏えいか……発覚までに9カ月
-
9
ブックオフに不正アクセス、最大約643万件の個人情報流出 氏名、住所、ハッシュ化パスワードなど
-
10
Amazon、「Fire」に代わる新タブレット「Amazon Alexa Tablet」発表 「Amazonキッズタブレット」は日本でも発売へ
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR