


デンマークの880万人分流出、原因はパスワード「123456」 ハッカー「侵入は難しくなかった」 現地報道
デンマークの中央個人登録簿「CPR」から約880万人分の個人番号などが流出した問題で、侵入の足掛かりは照会権限を持つ民間企業だった可能性が判明した。同社で使われていたパスワードは「123456」だったという。攻撃者を名乗る匿名のハッカーが、デンマーク紙Politikenに手口を明かした。
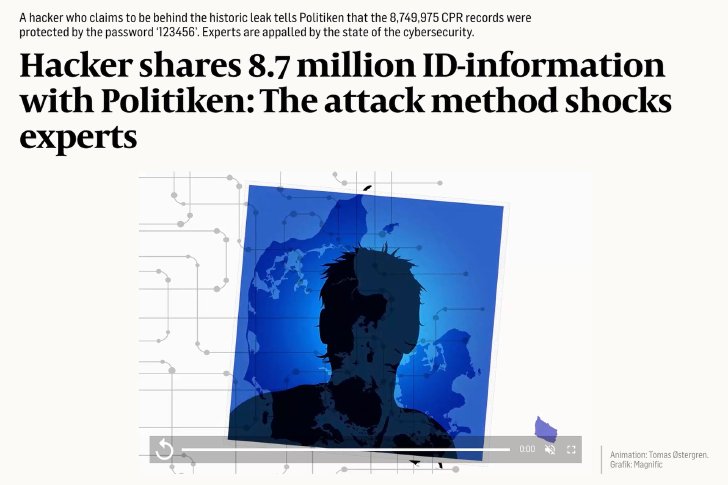 ハッカーの告白を報じたPolitikenの記事
Politikenやテレビ局TV 2など現地メディアによると、攻撃を受けたのは、顧客に代わってCPRの登録情報を照会するサービスを手掛ける「Pays」という小さなIT企業。ハッカーは、同社の元従業員から漏えいしたパスワード「123456」でログインしたと主張しており、実際にPaysでは管理者用を含む少なくとも3つのアカウントが同じパスワードを使っていたという。Pays自身も、ハッカーに接続権限を悪用され、データを抜き取られたことを認めている。
ハッカーは手口について「特に難しくはなかった」と語り、ログイン後は自作プログラム2本でCPRの情報を次々と取り出し、CPRシステムの外部に保存していったと説明した。Politikenは、この人物から870万件超のCPR番号を収めたファイルの提供を受けており、同紙が取材した専門家らも、本人が実際に攻撃に関わった可能性が高いとみている。
不正な照会は9月10日ごろに始まり、計約1400万回に上った。発覚のきっかけは、Paysの従業員が不審な請求書に気づいたことだったと海外メディアは伝えている。ハッカーは、情報を売ったり公開したりするつもりはないとし、セキュリティ管理のずさんさに「本当にショックを受けた」と語っている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
米Getty Imagesが破産申請へ AI画像の台頭で経営悪化、「報道写真」軸に年内の再建目指す
-
2
キャッシュレスサービス「IDARE」、約13万人の個人情報漏えい 残高や取引履歴なども
-
3
Anthropic、自己複製AIの「兆し」を指摘 55ドルのTVボックス15台で26Bモデルが稼働
-
4
OpenAI従業員、役員会議室に録音装置を仕掛けた疑いでFBIが逮捕
-
5
Apple、「Welcome home」イベントで発表されたことまとめ 日本でも2製品予約開始
-
6
相次ぐ情報漏えいの一因に「A2B攻撃」 公開アプリを解析し裏側のサーバを狙う手口、NICTが公表
-
7
フランスのスーパー数百店舗で冷蔵設備にサイバー攻撃 温度が最高50度に上昇し食品大量廃棄に
-
8
Character.ai、米連邦破産法11条を申請 Disney系が一部IPのライセンス取得で先行入札
-
9
はてな、11億円流出の調査報告書を公開 偽警察、口外禁止、残業・休出200時間超、孤立……ほころびが連鎖
-
10
「Google Play」、AI Studioで作った自作アプリを自分の端末で実行可能に AIでゲームを探す機能も
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR