


キャッシュレスサービス「IDARE」、約13万人の個人情報漏えい 残高や取引履歴なども
プリペイド式のキャッシュレスサービス「IDARE」を運営するFivotは10月13日、第三者からの不正アクセスにより、ユーザーの個人情報が外部に漏えいしたと発表した。対象は9月27日までにIDAREに登録した退会済みを含む12万9659人で、電話番号やメールアドレス、残高情報、取引履歴などが含まれる。
 IDAREの公式サイト
カスタマーサポートなどの業務に使っていた外部ソフトウェアの脆弱性を悪用され、8月10日から9月27日にかけて複数回にわたり、データベースの情報を取得されたという。同社は不正アクセスの経路を遮断し、当該ソフトウェアの利用をやめ、関連する認証情報の更新を済ませた。13日までに新たな不正アクセスは確認していない。
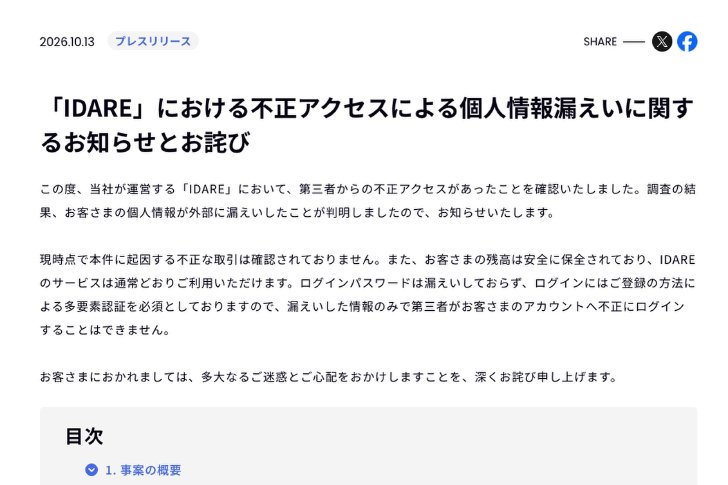 不正アクセスによる個人情報漏えいを知らせるFivotの発表
対象者全員で漏えいしたのは、電話番号、メールアドレス、生年月日、ユーザーID、表示名などの登録情報と、アカウントの設定情報、残高情報、取引履歴、IDAREカードの名義・有効期限。一部のユーザーでは、氏名や住所、本人確認書類の番号などの申請内容、IDAREカード番号の下4桁、入金用に登録したクレジットカード番号の先頭6桁と下4桁、銀行口座番号の下3桁なども漏れた。
一方、ログインパスワードや本人確認書類の画像、各カード番号の全桁、セキュリティコード、暗証番号は、不正アクセスを受けたシステムから参照できない仕組みで管理しているか、そもそも保持していないため、漏えいしていないとしている。
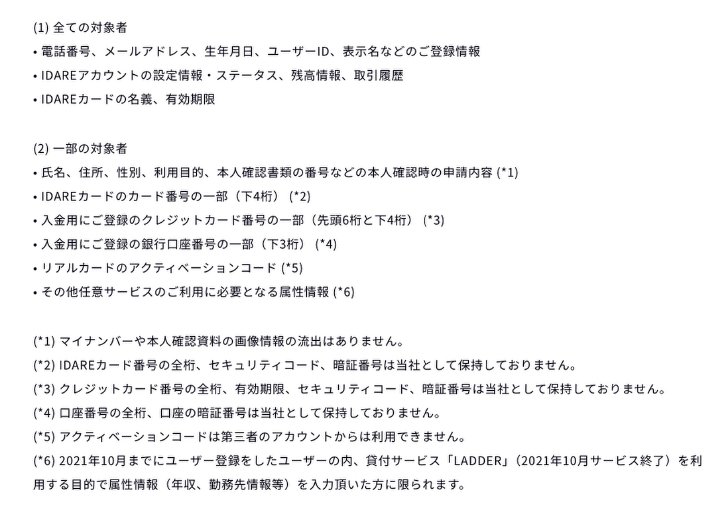 漏えいした情報の一覧。カード番号の全桁や暗証番号は保持していないという
13日時点で、漏えいした情報を悪用した不正な取引は確認していない。ログインには多要素認証が必須のため、漏えいした情報だけで不正ログインはできないといい、サービスは通常通り利用できる。対象者には漏えいした情報の範囲をメールで個別に案内する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
フランスのスーパー数百店舗で冷蔵設備にサイバー攻撃 温度が最高50度に上昇し食品大量廃棄に
-
2
Anthropic、自己複製AIの「兆し」を指摘 55ドルのTVボックス15台で26Bモデルが稼働
-
3
JR東・京急・東武など鉄道7社、「磁気乗車券」廃止へ 27年春から「QR乗車券」に
-
4
AIが出力した「実在しない判例」を書籍に掲載→回収・絶版へ 琉球大教授が謝罪「研究者としてあるまじき失態」
-
5
日本人の大腸がん、約半数に“腸内細菌の毒素”が関与 40歳以下の発症は7割 東大・阪大が200人を全ゲノム解析
-
6
はてな、11億円流出の調査報告書を公開 偽警察、口外禁止、残業・休出200時間超、孤立……ほころびが連鎖
-
7
国産AI「Sarashina」が無料で試せるWebサイト、ソフトバンク子会社が公開 6つのAIモデルが呼び出せるAPIも
-
8
初めての一眼にフルサイズを選びたい、でも高くて重いのは嫌……「EOS R8 Mark II」はそういう人のためのミラーレスだった
-
9
「コミューン」不正アクセスでLINEヤフー、Sansan、パナソニックでも会員情報漏えいの可能性
-
10
AnthropicのAI、未解決殺人事件で警察に虚偽の情報提供 米政権は「通知と是正は義務」と警告
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR