


「タイムズカー」会員情報約660万件漏えい 運転免許画像など 不正アクセスで
カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティ(パーク24グループ)は9月28日、不正アクセスを受けたシステムから、会員情報約660万件が漏えいしたと発表した。漏えいした情報には、運転免許証画像などの本人確認書類情報も含まれている。
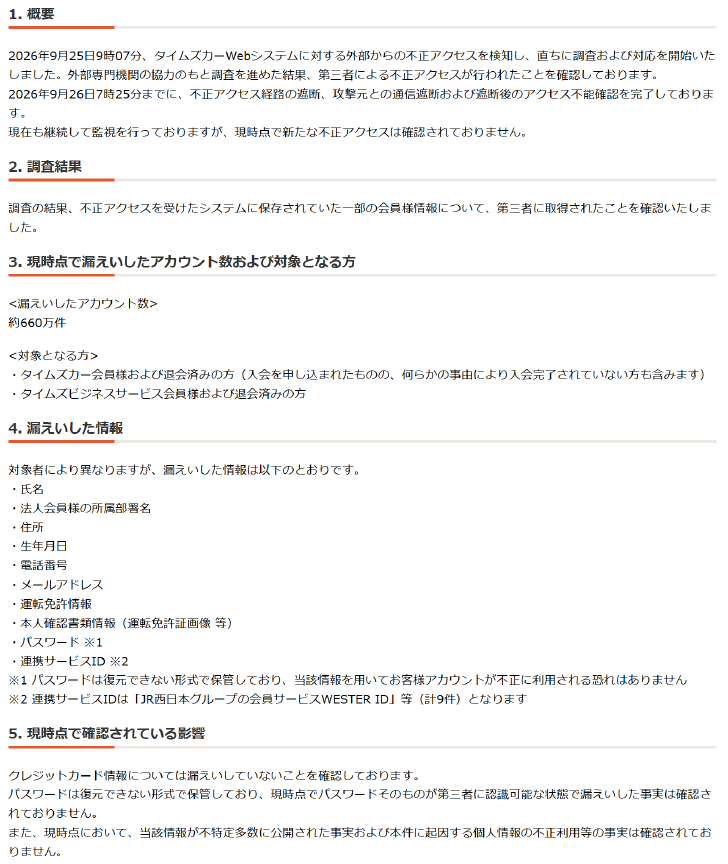
対象は、タイムズカー会員と退会済みの人、タイムズビジネスサービス会員と退会済みの人。入会を申し込んだものの、何らかの事由で入会を完了していない人も含む合計660万アカウント。
漏えいした情報は対象者によって異るが、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類情報、パスワード、連携サービスID、法人会員の所属部署名が含まれている。連携サービスIDは、JR西日本グループの会員サービス「WESTER ID」など計9件。
同社は、「パスワードは復元できない形式」で保管しており、「この情報を使ってアカウントを不正に利用できる恐れはない」としている。
クレジットカード情報は漏えいしていないことを確認した。情報が不特定多数に公開された事実や、不正利用の事実は確認していない。
25日に不正アクセスを検知し、個人情報が漏えいした可能性があると発表。その後の調査で、システムに保存していた一部の会員情報を第三者が取得したことを確認した。
26日午前7時25分までに、不正アクセス経路の遮断、攻撃元との通信遮断および遮断後のアクセス不能確認を完了たという。
同社は外部専門機関によるフォレンジック調査を実施し、個人情報保護委員会と警察に報告した。対象者には順次、個別に案内する。
再発防止策は、実施済みの対策と中長期的な対策、その実施予定時期を整理し、続報で公表する予定。サービスは通常通り続けている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
OpenAI、最上位モデルのツール使用を伴う学習・評価・推論を全て停止したと発表
-
2
「スマホ注文なのに客用Wi-Fiがない」のはなぜか? 導入しない飲食店側の事情
-
3
タイムズカー、会員の免許情報や本人確認書類が漏えいの可能性 不正アクセスで
-
4
京王グループにランサム攻撃、京王ストアの決済やホテル予約などに影響……鉄道は影響なし
-
5
ナッツを多く食べる人、認知テストで高成績の傾向 豪州チームが1700人以上を分析
-
6
アニメを支える外国人材に“逆風” 日本在住の声優・アニメーターが抱く「不安の正体」とは
-
7
東京メトロ、不正アクセスで会員メアド約5万9000件漏えいのおそれ 海外からか
-
8
J:COMネット障害、原因は「外部からの大量アクセス」 DNSサーバに高負荷 最大約408万件に影響
-
9
Microsoft、「Copilot」を刷新 「仕事のための新しいOS」とナデラCEO
-
10
「オズモール」に海外から不正アクセス 45万人分のメアド流出の可能性
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR