


SharePointのコード生成不備を突く脆弱性、実際の攻撃で悪用 米CISAが警告
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は9月25日(現地時間)、米Microsoftの「SharePoint Server」の脆弱性が実際のサイバー攻撃で悪用されているとして、「既知の悪用脆弱性(KEV)」リストに追加した。悪用されると、攻撃者がサーバー上で不正なプログラムを動かす恐れがある。
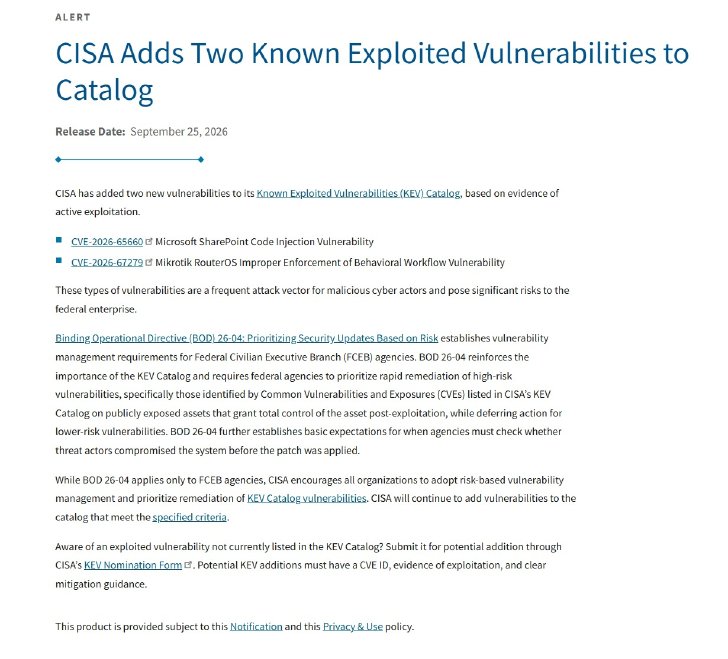 CISAによる公表
対象は「CVE-2026-65660」という脆弱性。Microsoftによると、プログラムのコードを生成する仕組みに不備があり、SharePointにログインできる攻撃者が細工したリクエストを送ることで、サーバー上で不正な処理を実行できるという。
また、カナダのサイバーセキュリティ当局によると、ログインせずに利用できる「匿名アクセス」を許可したサーバーでは、他のSharePointの脆弱性と組み合わせることで、認証なしに不正なプログラムを実行できるという。同局は、過去のセキュリティアップデートを十分に適用していない環境では、特に侵害のリスクが高いとしている。
影響を受けるのは、「SharePoint Enterprise Server 2016」「SharePoint Server 2019」「SharePoint Server Subscription Edition」のうち、この脆弱性の修正が適用されていないバージョン。Microsoftは8月11日付で同脆弱性の情報を公開しており、各製品に該当する更新プログラムを全て適用するよう求めている。
CISAは、こうした脆弱性がサイバー攻撃の侵入口として頻繁に悪用され、米連邦政府のシステムに重大なリスクをもたらすと警告。政府機関に限らず、企業を含む全ての組織に対し、KEVリストに掲載された脆弱性への対策を優先するよう呼び掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
「スマホ注文なのに客用Wi-Fiがない」のはなぜか? 導入しない飲食店側の事情
-
2
OpenAI、最上位モデルのツール使用を伴う学習・評価・推論を全て停止したと発表
-
3
タイムズカー、会員の免許情報や本人確認書類が漏えいの可能性 不正アクセスで
-
4
週89時間利用も……「AIキャラチャット」依存の10代たち 「やめたい」と思っても抜け出せないワケ
-
5
国立大にまたサイバー攻撃 佐賀大でランサムウェア被害、NASのファイルが暗号化
-
6
京王グループにランサム攻撃、京王ストアの決済やホテル予約などに影響……鉄道は影響なし
-
7
ナッツを多く食べる人、認知テストで高成績の傾向 豪州チームが1700人以上を分析
-
8
「オズモール」に海外から不正アクセス 45万人分のメアド流出の可能性
-
9
アニメを支える外国人材に“逆風” 日本在住の声優・アニメーターが抱く「不安の正体」とは
-
10
映画「SEKIRO」にホロリときたマンガ家、賛否両論の“原作ゲーム改変”が悪くないと思った理由とは?
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR