


「Rakuten Mini」など4機種に脆弱性 楽天モバイル、他製品への切り替え推奨
JPCERT/CCとIPAが運営する脆弱性情報サイト「JVN」は10月14日、楽天モバイルが提供するスマートフォン「Rakuten Mini」など4機種に、改ざんしたファームウェアが正規のものとして認識される脆弱性があると公表した。深刻度を示すCVSS v4.0のスコアは7.0、CVSS v3.0は6.6(いずれも10点満点中)。
4機種ともサポートが終了済み。楽天モバイルは、対象機種の使用をやめて他製品を利用するよう推奨している。
 Rakuten Mini
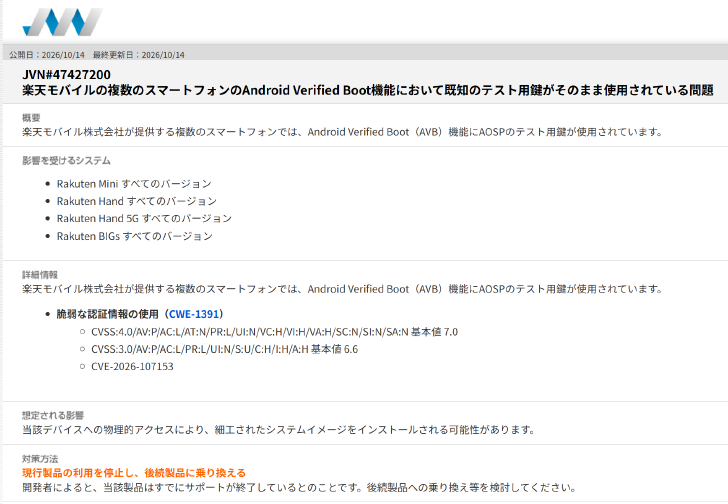 JVNより
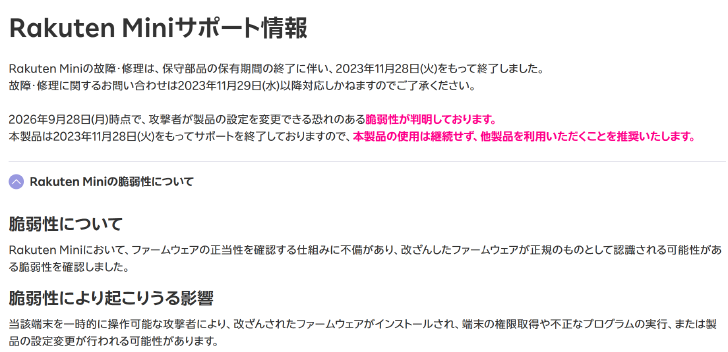 楽天モバイルの告知より
対象は「Rakuten Mini」「Rakuten Hand」「Rakuten Hand 5G」「Rakuten BIG s」で、楽天モバイルはそれぞれ、9月28日に脆弱性が判明したと案内している。
JVNによると、4機種は起動時の検証機能「Android Verified Boot」(AVB)に、「Android Open Source Project」(AOSP)のテスト用鍵をそのまま使っているという。
テスト用鍵はAndroidのソースコードに含まれ、誰でも入手できるため、第三者がこの鍵で署名した改ざんファームウェアも、端末側では正規のものと判定してしまう。
攻撃者に端末を直接触れられると、細工されたシステムイメージをインストールされる可能性があり、改ざんされたファームウェアを使って端末の権限を取得されたり、不正なプログラムを実行されたり、製品の設定を変更されたりする可能性がある。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
デンマークの880万人分流出、原因はパスワード「123456」 ハッカー「侵入は難しくなかった」 現地報道
-
2
SBI証券のFXで“誤ロスカット” 再委託先IIJが作業ミス、システムでも検知できず 779口座が対象
-
3
「Google Play」、AI Studioで作った自作アプリを自分の端末で実行可能に AIでゲームを探す機能も
-
4
研究者グループ、中国Tencentのクラウド上の“逸脱”AIエージェント群と交信 報告書の隠しテキストで呼び込む
-
5
デジハリ大、「Claude」を全学導入へ──国内初、“回数気にせず”使い放題に
-
6
Google、待望の新AIモデル「Gemini 4 Argon」一般提供を開始 推論の継続力を強化 一部ベンチでトップに
-
7
化粧品販売「アエナ」約81万人分の個人情報流出か 氏名やクレカ下4ケタ・有効期限など
-
8
IDCFクラウド障害、一部でバックアップ取り出し可能に データ流出は「なかった」
-
9
小中学校の校務に“自前運用”の国産LLM NTT西と茨木市が全国初の実証
-
10
SpaceX、ウクライナ軍の「Starshield」に移動速度制限 マスク氏「決めるのは米軍と大統領」
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR