




















日本郵政「ゆうID」不正ログイン、他社で流出したパスワード使うリスト攻撃か……2段階認証必須に
日本郵政は10月19日、ゆうパックの集荷依頼や、共通ポイント「ゆうゆうポイント」の管理などに使う共通ID「ゆうID」の249アカウントで、氏名や住所などが漏えいした可能性があると発表した。社外で漏えいしたID・パスワードのリストを使って「ゆうID」会員になりすまし、「ゆうゆうポイント」公式サイトに不正ログインされていたという。
この事態を受け16日から「ゆうゆうポイント」のサイトを停止。安全性強化のため20日から、「ゆうID」へのログインに2段階認証を必須にする。
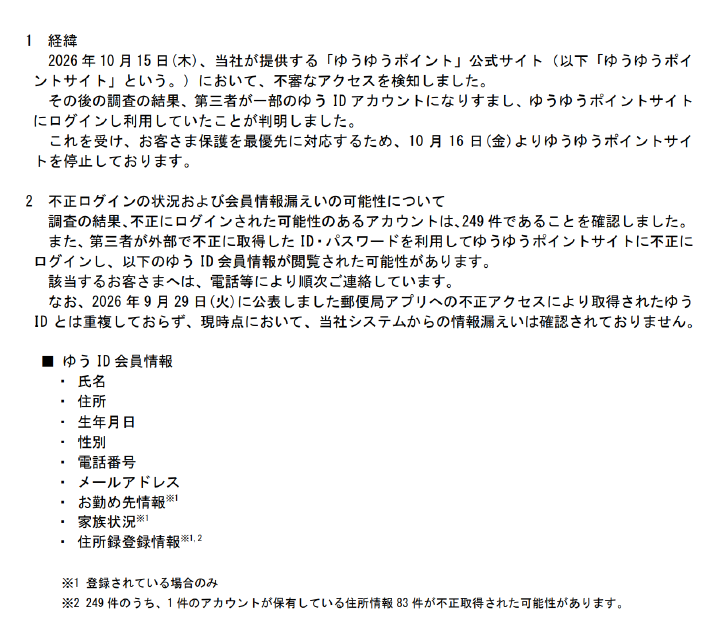 不正ログインのニュースリリースより
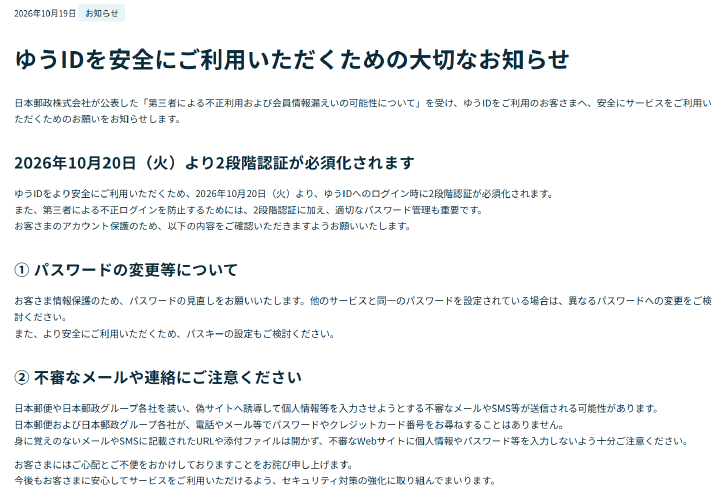 2段階認証必須化の告知より
不正ログインで閲覧された可能性があるのは、249アカウントの氏名、住所、生年月日、性別、電話番号、メールアドレス。うち1件のアカウントでは、保有していた住所情報83件が不正取得された可能性がある。
これらの情報に加え、勤め先情報、家族状況、住所録登録情報も、登録していた場合は対象になる。該当する利用者には電話などで順次連絡している。
10月15日、「ゆうゆうポイント」公式サイトで不審なアクセスを検知。調査したところ、第三者が一部のゆうIDアカウントになりすまし、同サイトにログインして利用していたことが判明。16日から「ゆうゆうポイント」のサイトを停止した。
9月29日に公表した郵便局アプリへの不正アクセス(関連記事)で取得されたゆうIDとは重複しておらず、現時点で同社システムからの情報漏えいは確認していない。
同社はゆうIDの利用者に対し、パスワードや登録メールアドレスの再設定、パスキー設定の依頼と、二段階認証の必須化に関する案内を順次送る。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
ソースネクスト、パスワードなぜ平文で流出 「暗号化していたが、鍵にアクセスできるシステムに侵入された」
-
2
スクエニアカウントに不正ログイン、他社で流出の情報使用か 全アカウントのパスワード強制リセットも視野に
-
3
阪急阪神百貨店などの共通ID、ほぼ全会員分漏えい 約126万件 予約サイトに不正アクセス
-
4
家電量販のJoshin、不正アクセスで一部サービス停止 個人情報漏えい「可能性否定できず」
-
5
ニフティ、54万件超漏えいの可能性 光回線の申し込みシステムに不正アクセス
-
6
BASE子会社の漏えい、約2335万人分に 209万人分はクレカ番号「先頭6桁と下4桁」「有効期限」も
-
7
「ゲオ」「セカスト」運営元に不正アクセス 公式アプリや通販を停止、メンテナンス実施中
-
8
「ふるさとチョイス」不正アクセスの疑いでサービス停止
-
9
Anthropic、社内でAIエージェントの稼働時間が人間の6倍に 技術系初級職の採用比率は27%→9%に激減
-
10
「Renta!」停止は「不正アクセスの可能性」のため 詳細は調査中、再開未定
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR