




















メール配信サービスの契約者情報全て漏えい 横浜市やJR四国などに影響 ラクス子会社に不正アクセス
クラウドサービスを手掛けるラクスは10月21日、子会社のラクスライトクラウド(東京都渋谷区)が提供するメール配信サービス「ブラストメール」に対する不正アクセスが発生し、顧客情報が外部に流出したと発表した。全契約者の登録情報に加え、一部契約者のメール配信先リストなども漏えい。横浜市やJR四国など、サービスを利用する企業や自治体からも影響の発表が相次いでいる。
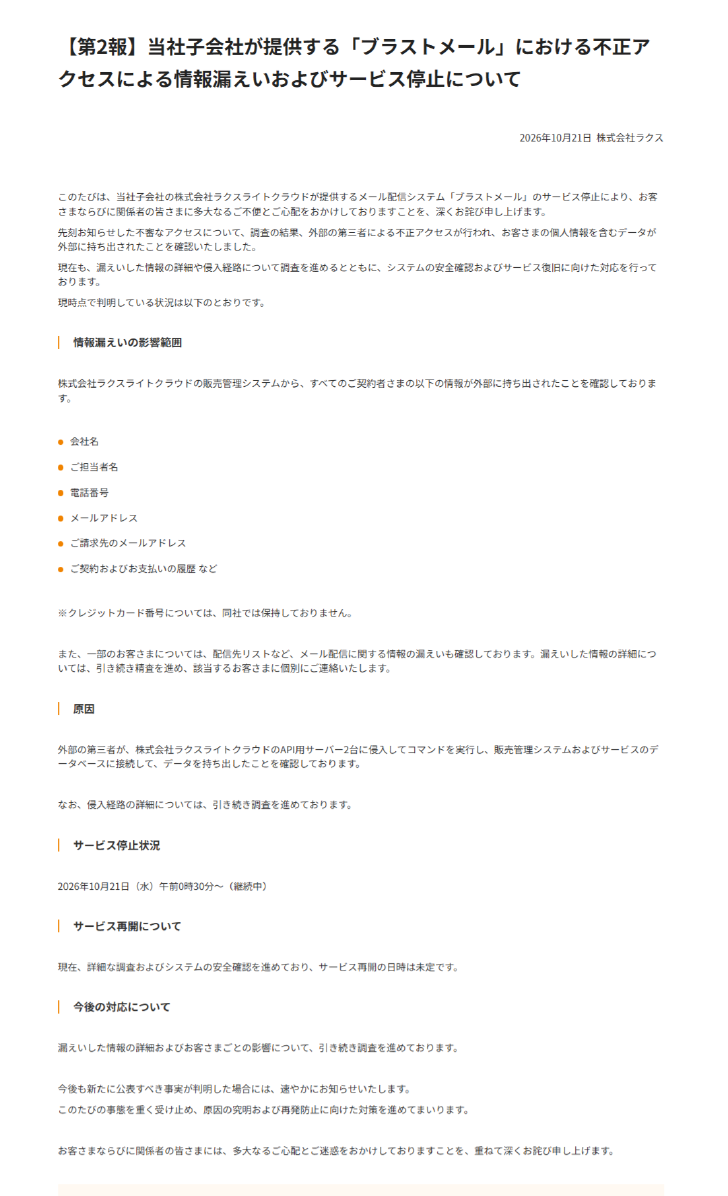
ラクスによると、漏えいを確認したのは、ラクスライトクラウドの販売管理システムに登録されていた全契約者の情報。会社名、担当者名、電話番号、メールアドレス、請求先メールアドレス、契約・支払い履歴などが含まれる。加えて、一部契約者については、メールマガジンなどの配信先リストを含むメール配信関連の情報も漏えいしたという。クレジットカード番号は漏えいしていない。
不正アクセスの経緯について同社は、攻撃者がAPI用サーバ2台に侵入してコマンドを実行し、販売管理システムやサービスのデータベースに接続して情報を持ち出したと説明している。詳しい侵入経路は調査中という。
ブラストメールは21日午前0時30分からサービスを停止しており、再開時期は未定としている。
影響は多岐にわたる。例えば新潟日報社は22日、ブラストメールが原因で、ニュースメールなどを配信する「新潟日報パスポート」の全会員に当たる最大約25万3000人分の個人情報が漏えいしたと発表した。氏名、居住する市町村名、メールアドレス、性別、年代、購読商品名などが含まれるという。
「変なホテル」などを展開するH.I.S.ホテルホールディングスも22日、ホテル会員約14万人分の氏名とメールアドレスが漏えいした可能性があると発表。東北電力フロンティアは、ポイントサービス「eポイントモール」の会員情報について、最大約10万件のメールアドレスと内部管理IDが漏えいした可能性があると公表した。
JR四国は、「JR四国ツアーWebメールマガジン」の登録者最大約3万件について、氏名、生年月日、住所、メールアドレスが閲覧・取得された可能性があると発表。横浜市も、2027年国際園芸博覧会の市出展エリアで活動するボランティア応募者6334人の氏名とメールアドレスが漏えいした可能性を公表している。
ECサイト「北欧、暮らしの道具店」を運営するクラシコムも、メールマガジン登録者のメールアドレスが漏えいしたとの報告を受けたと公表。ギフティ、ヌーラボ、石油資源開発(JAPEX)なども、同サービスに登録していた情報が漏えいした可能性があると発表している。
ラクスライトクラウドは、漏えいした情報の詳細や契約者ごとの影響範囲を引き続き調査し、対象となる契約者に個別に連絡する方針。影響を公表した企業や自治体も、関係者を装った不審なメールなどによる二次被害に注意するよう呼び掛けている。
 プレスリリース
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
PHP脆弱性“PoCフライング公開”の経緯、支援財団が公表 混乱広げた企業を名指しで批判
-
2
AIに200万円渡してネットショップを1年運営させてみた──Alibabaの研究者らがシミュレーション 資産14倍の例も
-
3
人に注射を打てる「サイボーグゴキブリ」の群れが、がれき下の被災者を救助? 実験成功率72%
-
4
PHP脆弱性でいち早くサービス停止したコドモン 背景に「被害が出てからでは取り消せない」
-
5
カプコン、1177万件漏えい 不正アクセスで
-
6
高市総理、サイバーセキュリティの本を出していた しかも“PHP”から
-
7
旅行ゲーム「ワールドクエスト」、PHP脆弱性で即日サービス終了 「古い仕組みのため対策とれず」
-
8
「お名前.com」 のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ
-
9
「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」
-
10
認証局eMudhraの中間証明書、秘密鍵が「数ミリ秒」で復元可能な脆弱性 大手各社が緊急遮断
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR