




















「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘(2/2 ページ)
重要なのは「最先端のAI対策」より基本の徹底
一方で、最先端のセキュリティ製品を導入すること以上に、基本的な対策を徹底することが重要だと倉持CTOは話す。「知っているということと、それを実際に実行できるかということには、大きな差がある」(倉持CTO)
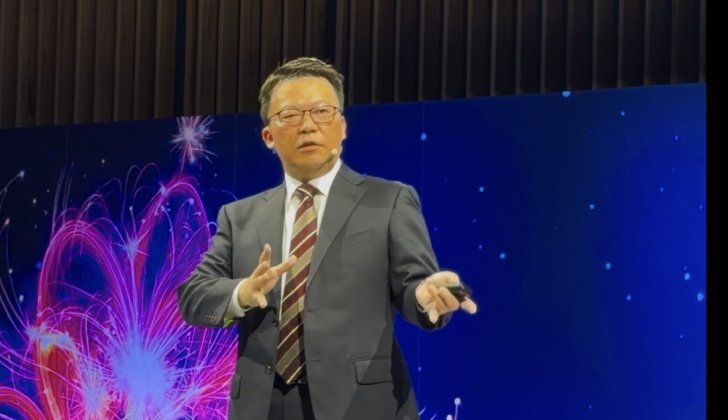 登壇した倉持CTO
具体策として、設計段階から安全性を確保する「セキュア・バイ・デザイン」、運用中の安全性を継続的に確認する「セキュリティポスチャマネジメント」、問題を素早く修正する「DevOps」の3つを挙げた。
セキュリティ監視でのAI活用も推奨した。ラックでは、脅威情報を収集する「知るAI」、自社への影響を分析して検知ルールを作る「考えるAI」、不正な通信を遮断する「止めるAI」の3つを連携させ、監視業務の効率化を図っているという。
ただし、検知した通信が実際の攻撃なのか、遮断しても業務に支障がないかといった判断には人の知見が欠かせない。「AIで速度と精度を高め、人の知見で判断の質を高めることが重要だ」と倉持CTOは語った。
「重要なシステムから守る」は攻撃者に通用しない
倉持CTOは、企業が考える情報資産の重要度と攻撃者の狙いは、必ずしも一致しないと警鐘を鳴らす。企業は予算や人員の制約から、重要なシステムを優先して対策を進めることが多い。しかし攻撃者は、インターネット上に公開されたサーバなどを広く探索して防御の弱い部分を見つけ、そこを足掛かりに最終的に重要なシステムへのアクセスを試みるという。
「企業側の『守る側の都合』と攻撃者の戦略には非対称性がある。守る側の戦略というのは、戦略ではなくて自社の都合になっていないか」と、倉持CTOは問いかける。「実際に発生しているサイバー攻撃や被害から、攻撃者側の戦略を正しく理解していくことが重要」(倉持CTO)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
ITmedia NEWSに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
本日の新着記事
アクセスランキング
-
1
GMO、ランサム被害にあった顧客に新しいPC提供へ 犯行グループは1人の顧客情報公開か
-
2
資さんうどん、従業員の退職理由などが外部から閲覧可能に 委託先の勤怠システムに設定不備
-
3
NECのルータ「Aterm」、PHP脆弱性の影響なし 設定画面URLの「.php」は無関係
-
4
GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模
-
5
「楽天トラベル」に不正アクセス 顧客情報最大約260万件など流出か 予約者約3.6万件のクレカ情報も
-
6
GMO不正アクセスの犯人サイト、ドメイン停止を確認
-
7
「推しがそばにいる日常」を ソニー、5万円台の裸眼3Dディスプレイ アニメ公式コンテンツに対応
-
8
メアドを検索→AIで“その人専用フィッシングメール”を生成する手法、クリック率が約2.7倍に 7000人以上で実験
-
9
So-net、会員情報約259万件が漏えい 一部メールサービスではパスワードも流出
-
10
GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR